

Pembobolan Binance pada akhir Oktober 2026 membawa satu istilah teknis ke permukaan: EIP-7702. Fitur ini disebut menjadi bagian penting dari cara hacker menguras salah satu hot wallet milik Binance.
Namanya memang terdengar rumit. Namun, konsep dasarnya cukup sederhana. EIP-7702 memungkinkan wallet Ethereum biasa memperoleh kemampuan tambahan seperti smart contract tanpa harus mengganti alamat yang digunakan.
Apa Itu EIP-7702 dan Kenapa Dibuat?
EIP-7702 adalah Ethereum Improvement Proposal yang memungkinkan Externally Owned Account (EOA) menggunakan kode dari smart-contract tertentu.
EOA sendiri merupakan akun Ethereum yang dikendalikan menggunakan private key. Selama bertahun-tahun, jenis akun ini relatif sederhana karena fungsi utamanya adalah menyimpan aset dan menandatangani transaksi.
EIP-7702 kemudian diperkenalkan melalui upgrade Pectra Ethereum pada Mei 2025. Tujuannya adalah membuat EOA lebih fleksibel dan mendekatkannya pada konsep smart-account tanpa memaksa pengguna membuat alamat baru.
Beberapa kemampuan yang dapat digunakan antara lain:
- Transaction batching, yaitu menjalankan beberapa tindakan sekaligus dalam satu transaksi.
- Gas sponsorship, sehingga biaya transaksi dapat dibayar oleh pihak lain.
- Spending control, untuk membatasi penggunaan aset oleh aplikasi tertentu.
- Recovery dan autentikasi tambahan, yang membuat sistem keamanan lebih fleksibel.
Dengan kata lain, pengguna tetap memiliki alamat dan private key yang sama, tetapi wallet tersebut dapat memperoleh kemampuan baru melalui kode yang didelegasikan.
Bagaimana Cara Kerja EIP-7702?
Cara kerjanya bisa dianalogikan seperti memberikan surat kuasa. Bayangkan wallet crypto sebagai sebuah rumah yang hanya dapat dibuka oleh pemilik menggunakan satu kunci utama.

Melalui EIP-7702, pemilik rumah dapat memberikan surat kuasa kepada sistem otomatis untuk melakukan pekerjaan tertentu. Rumah dan kunci utamanya tidak berubah, tetapi sistem tersebut mendapat kewenangan sesuai program yang diberikan.
Secara teknis, EIP-7702 memperkenalkan jenis transaksi yang disebut Set Code Transaction atau transaksi tipe 0x04. Di dalamnya terdapat otorisasi yang telah ditandatangani oleh pemilik akun.
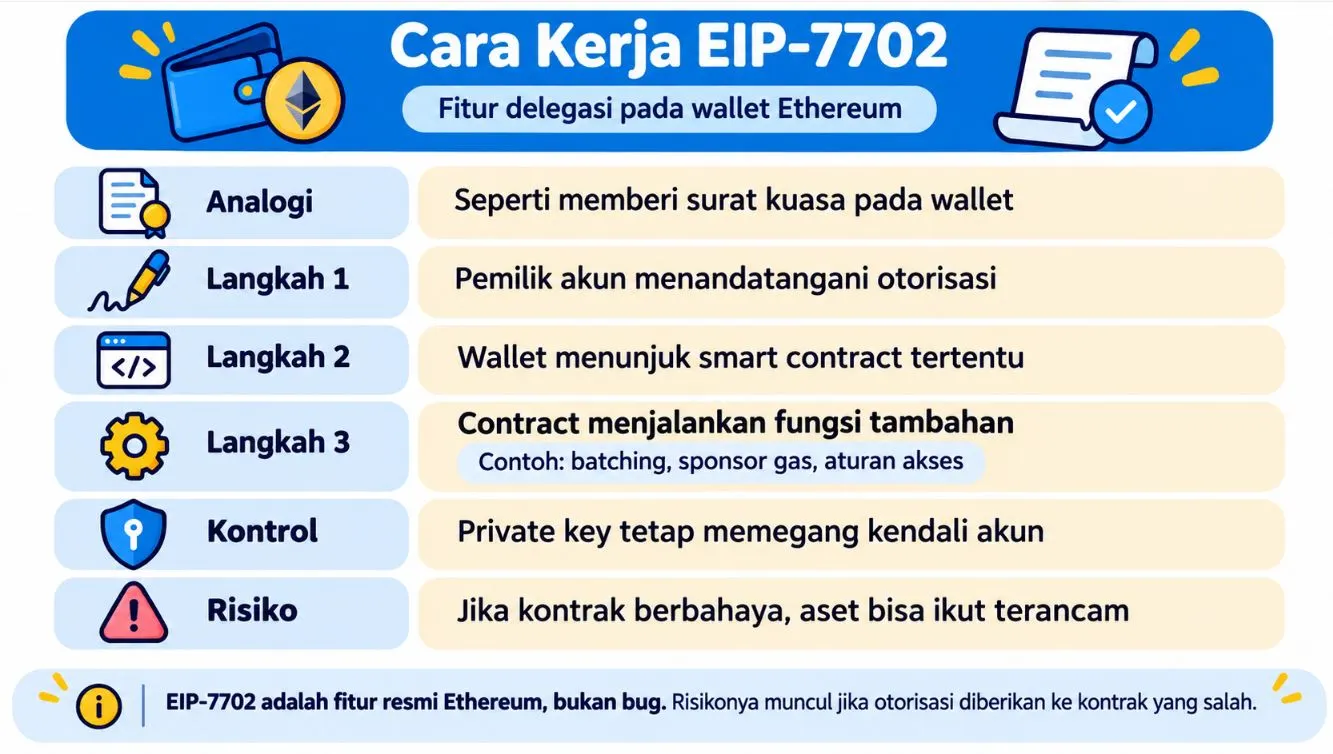
Otorisasi tersebut menunjuk ke kode smart-contract yang ingin digunakan. Setelah delegasi aktif, wallet dapat menjalankan kemampuan dari kode tersebut, sementara private key asli tetap memegang kendali atas akun.
Fitur seperti ini sangat berguna untuk meningkatkan pengalaman pengguna. Namun, Ethereum memperingatkan bahwa kode yang menerima delegasi secara efektif menjadi perpanjangan dari EOA.
Artinya, memberikan otorisasi kepada kontrak berbahaya bisa berakibat fatal. Program tersebut dapat memperoleh kemampuan untuk melakukan tindakan menggunakan kewenangan dari akun yang memberikan delegasi.
Cara Hacker Binance Memanfaatkan EIP-7702
Risikonya terlihat dalam peretasan Binance pada Kamis (29/10/2026). Berdasarkan investigasi TRM Labs, hacker memindahkan sekitar US$6,36 miliar dari wallet Binance di sepuluh jaringan blockchain.
Khusus di Ethereum, hacker menggunakan mekanisme yang berbeda. Mereka memanfaatkan delegasi EIP-7702 untuk membuat salah satu hot wallet Binance menjalankan kode yang telah disiapkan sebelumnya.
Alur Peretasan Binance
Secara garis besar, prosesnya berlangsung seperti berikut:
- Hacker lebih dulu menyiapkan smart-contract berbahaya yang berfungsi sebagai sweeper atau penyapu aset.
- Mereka menyiapkan 50 otorisasi EIP-7702 yang telah ditandatangani dengan nomor nonce berurutan.
- Salah satu otorisasi akhirnya diterima dan membuat hot wallet Binance didelegasikan ke kontrak sweeper.
- Setelah delegasi aktif, kode yang disiapkan kelompok peretas dapat berjalan menggunakan kewenangan wallet tersebut.
Sederhananya, hacker seperti berhasil membuat wallet Binance memberikan “surat kuasa” kepada program yang mereka kendalikan.
Tiger Research menyoroti bagian penting lainnya. Tidak seperti withdrawal biasa, otorisasi EIP-7702 tidak secara langsung membawa informasi mengenai jumlah aset dan alamat tujuan transfer.
Pada penarikan normal, dua informasi dapat diperiksa sebelum transaksi ditandatangani. Namun, otorisasi EIP-7702 yang digunakan hacker masuk melalui alur berbeda, sehingga pemeriksaan withdrawal biasa tidak terpicu dengan pola yang sama.
Setelah otorisasi diberikan, hacker tinggal menjalankan program yang telah disiapkan. Sekitar tiga menit kemudian, 63 jenis token, termasuk ETH dan USDT, dikuras dalam satu transaksi.
Risikonya tidak berhenti setelah transaksi selesai. Delegasi EIP-7702 tetap aktif, sehingga aset baru yang masuk ke wallet kripto berpotensi ikut tersapu selama delegasi berbahaya belum dicabut.
Bukan EIP-7702 yang Jebol, tetapi Sistem Otorisasinya
Ada satu hal penting yang perlu digarisbawahi. EIP-7702 sendiri bukanlah sebuah bug atau celah keamanan pada jaringan Ethereum.
Tidak ada indikasi hacker membobol protokol EIP-7702. Sebaliknya, masalah diduga berada pada sistem internal yang memberikan tanda tangan dan otorisasi tersebut.
Temuan awal mengarah pada laptop seorang engineer DevOps yang telah dikompromikan. Penyerang kemudian disebut memperoleh akses ke service container dan dapat mengirim transaksi tanpa izin.
“Pada tahap ini, kami tidak menemukan bukti bahwa private key wallet telah bocor,” tulis Binance dalam perkembangan investigasinya pada Sabtu (31/10/2026).
Di sinilah risiko EIP-7702 mulai terlihat. Jika sistem yang memegang kewenangan signing menyetujui delegasi berbahaya, hacker tidak perlu meminta transfer aset satu per satu.
Peretasan Binance vs Bybit: Begini Perbedaan Cara Hacker Menguras Kripto
Mereka cukup memperoleh otorisasi yang membuat wallet menunjuk ke program tertentu. Program itulah yang kemudian dapat menjalankan instruksi menggunakan kewenangan akun.
Pemulihan Binance Mulai Berjalan
Per Minggu (01/11/2026), Binance menyatakan bahwa proses pemulihan saat ini terus berjalan. Sekitar 95 persen aset terdampak telah dicadangkan kembali menggunakan sumber daya perusahaan.
Saldo BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD dan ZEC juga telah memiliki cadangan 100 persen. Sisa lima persen berasal dari token dengan likuiditas rendah sehingga membutuhkan waktu lebih lama.
Layanan withdrawal juga mulai dipulihkan secara bertahap di sejumlah jaringan, termasuk Bitcoin, Ethereum, BNB Smart Chain, Tron, Solana dan XRP.
Pada akhirnya, kasus peretasan Binance menunjukkan sisi lain EIP-7702. Fitur tersebut bisa membuat wallet Ethereum lebih fleksibel, tetapi otorisasi yang jatuh ke tangan salah dapat memberikan kendali besar terhadap aset di dalamnya.
Itulah rangkuman berita kripto hari ini yang bisa kamu simak untuk mengikuti perkembangan dunia aset digital dan teknologi blockchain. Tetap pantau Blockchain Media Indonesia untuk update terbaru seputar pasar kripto, berita Bitcoin, hingga panduan belajar crypto untuk kamu yang masih pemula. [dp]
Disclaimer: Konten di Blockchainmedia.id hanya bersifat informatif, bukan nasihat investasi atau hukum. Segala keputusan finansial sepenuhnya tanggung jawab pembaca.