
Nama PHP mungkin tidak terlalu akrab bagi kebanyakan pengguna internet. Namun, teknologi yang lahir sejak era awal web ini ternyata menjadi salah satu fondasi utama di balik jutaan website.
Belakangan, PHP menjadi perhatian setelah dua celah keamanan kritis ditemukan pada inti teknologinya. Temuan tersebut langsung memicu kekhawatiran karena berpotensi menyentuh sebagian besar ekosistem web.
Apa Itu PHP dan Kenapa Masih Sangat Penting?
Secara sederhana, PHP adalah bahasa pemrograman sisi server yang membantu website memproses permintaan pengguna, berkomunikasi dengan database, menghasilkan halaman dinamis, hingga menjalankan berbagai fungsi di belakang layar.
Kalau website diibaratkan restoran, tampilan yang dibuka pengguna adalah ruang makannya. PHP lebih mirip dapur yang menerima pesanan, mengolah informasi, lalu mengirim hasil akhirnya kembali kepada pengunjung.
Sejarahnya dimulai pada 1994 ketika Rasmus Lerdorf membuat sejumlah program berbasis C untuk mencatat kunjungan ke resume daring miliknya. Proyek tersebut saat itu dikenal sebagai Personal Home Page Tools.
Setahun kemudian, kode PHP mulai dibuka kepada publik dan berkembang menjadi alat untuk membangun web dinamis. Dari proyek sederhana, PHP perlahan berubah menjadi salah satu teknologi terbesar di internet.
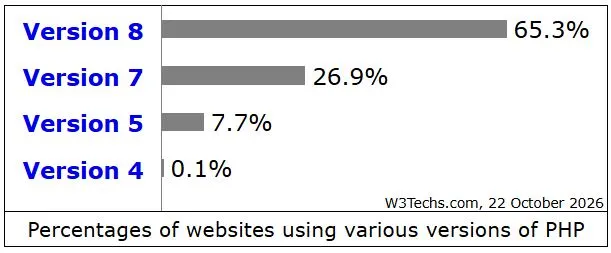
Skalanya sampai sekarang masih besar. Data W3Techs pada Oktober 2026 menunjukkan PHP digunakan oleh mayoritas website yang bahasa pemrograman sisi servernya dapat diidentifikasi.
Popularitas tersebut juga tidak lepas dari penggunaannya pada WordPress, Joomla, Drupal, hingga MediaWiki. Karena itu, masalah pada inti PHP bisa berdampak jauh melampaui sebuah aplikasi atau situs tertentu.
Celah PHP2Shell Muncul, Kenapa Sangat Berbahaya?
Sorotan terbaru muncul setelah dua celah kritis pada PHP diungkap ke publik. Keduanya dilacak sebagai CVE-2026-109618 dan CVE-2026-109619, dengan skor CVSS yang menempatkannya pada kategori kritis.
Kedua kerentanan tersebut dikenal dengan nama PHP2Shell. Masalahnya berkaitan dengan cara PHP menangani kondisi tertentu ketika terjadi kesalahan, terutama saat proses alokasi memori mengalami kegagalan.
Dalam kondisi tertentu, keadaan internal PHP dapat rusak atau membawa sisa data dari permintaan sebelumnya. Situasi inilah yang bisa dirangkai hingga membuka jalan menuju remote code execution (RCE).
Sederhananya, RCE memungkinkan penyerang menjalankan kode atau perintah pada server korban dari jarak jauh. Risikonya semakin besar karena beberapa skenario eksploitasi dapat dilakukan tanpa autentikasi.
Bahaya tersebut kemudian diperkuat oleh temuan Datadog Security Labs. Dikutip dari laporan yang dipublikasikan pada Rabu (21/10/2026), tim peneliti berhasil mereproduksi celah tersebut dalam lingkungan pengujian.
Hasilnya mengkhawatirkan. Datadog menemukan bahwa permintaan berbahaya dapat diproses PHP sebelum kode aplikasi berjalan, sehingga autentikasi pada level aplikasi saja belum tentu mampu menghentikan serangan.
“Autentikasi pada level aplikasi tidak dapat memblokir serangan ini karena PHP memproses permintaan berbahaya tersebut sebelum kode aplikasi apa pun dijalankan,” tutur mereka.
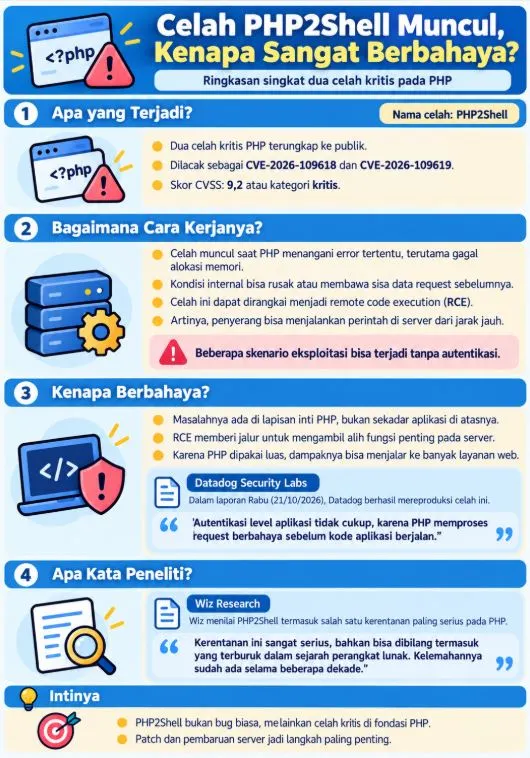
Temuan Datadog menunjukkan bahwa masalahnya memang berada cukup dalam pada lapisan PHP. Penilaian serupa juga datang dari Wiz Research yang menyoroti besarnya dampak dan usia kelemahan tersebut.
Dalam laporan yang dirilis pada Rabu (21/10/2026), Wiz Research menyebut PHP2Shell sebagai salah satu kerentanan paling serius yang pernah ditemukan, bahkan berpotensi masuk kategori terburuk dalam sejarah perangkat lunak.
“Temuan ini termasuk salah satu kerentanan paling serius yang pernah ditemukan pada PHP, bahkan bisa dibilang dalam sejarah perangkat lunak. Kelemahan yang mendasarinya telah ada selama beberapa dekade,” jelas tim peneliti.
Kalau Server Jebol, Apa yang Bisa Terkena?
Bahaya terbesar PHP2Shell bukan hanya membuat situs berhenti. Jika eksploitasi berhasil, penyerang dapat mengambil alih server, mengakses data sensitif, atau menjalankan perintah dengan hak akses server tersebut.
Beberapa aset sensitif yang berpotensi terhubung dengan server antara lain:
- Database credential yang digunakan aplikasi untuk membaca atau menulis data.
- Token autentikasi dan sesi pengguna yang dipakai untuk mengakses layanan tertentu.
- API key yang menghubungkan aplikasi dengan layanan eksternal.
- Sertifikat, konfigurasi internal, dan rahasia aplikasi lain yang tersimpan di lingkungan server.
Peneliti di Wiz menjelaskan eksploitasi dapat memberi penyerang kendali terhadap server terdampak, sekaligus membuka peluang pencurian data maupun perubahan terhadap situs yang berjalan di atasnya.
“Eksploitasi yang berhasil dapat memungkinkan penyerang mengambil alih server yang terdampak, mencuri data sensitif, dan mengubah tampilan situs web yang berjalan di atasnya,” tambah mereka.
Dampaknya bergantung pada arsitektur sistem. Server yang memiliki akses luas membawa risiko lebih besar dibandingkan server yang kredensial dan hak aksesnya sudah dipisahkan secara ketat.
Dari Infrastruktur Web hingga Kripto, Risikonya Bisa Merembet
Di sinilah relevansinya menyentuh industri kripto. Celah PHP2Shell tidak membuat jaringan Bitcoin atau Ethereum ikut jebol, karena masalahnya berada pada infrastruktur web, bukan protokol blockchain tersebut.
Namun, ekosistem kripto sangat bergantung pada layanan berbasis web, mulai dari situs proyek, dashboard, API, payment gateway, panel administrator, hingga sistem perdagangan yang berjalan di belakang layar.
Jika salah satu layanan tersebut menggunakan PHP yang rentan, titik bahayanya berada pada server dan sistem yang dapat dijangkaunya, bukan pada mekanisme konsensus atau kriptografi blockchain.
Dua Celah Kritis PHP Skor 9,2 Terungkap, Petinggi Kraken dan Ledger Peringatkan Risiko Siber
Risiko tersebut menjadi lebih sensitif jika sebuah server memiliki akses ke API perdagangan, data pengguna, sistem internal, atau kredensial yang menghubungkan layanan dengan komponen lain.
Meski demikian, keberadaan PHP2Shell tidak berarti seluruh crypto exchange atau proyek kripto berada dalam kondisi berbahaya. Risiko tetap ditentukan oleh teknologi, konfigurasi, arsitektur, dan pemisahan kredensial.
Solusi terpenting saat ini adalah melakukan pembaruan ke versi PHP yang sudah diperbaiki. Versi lawas yang mencapai end of life juga perlu ditinggalkan karena tidak lagi mendapat patch keamanan.
Pada akhirnya, kasus PHP2Shell menunjukkan bahwa ancaman besar tidak selalu datang dari teknologi baru. Celah lama dapat berubah menjadi masalah besar ketika metode eksploitasi yang efektif akhirnya ditemukan.
Itulah rangkuman berita kripto hari ini yang bisa kamu simak untuk mengikuti perkembangan dunia aset digital dan teknologi blockchain. Tetap pantau Blockchain Media Indonesia untuk update terbaru seputar pasar kripto, berita Bitcoin, hingga panduan belajar crypto untuk kamu yang masih pemula. [dp]
Disclaimer: Konten di Blockchainmedia.id hanya bersifat informatif, bukan nasihat investasi atau hukum. Segala keputusan finansial sepenuhnya tanggung jawab pembaca.