
Chainalysis dihack oleh pihak luar yang memakai teknik berbasis AI agent, dan akibatnya sebagian data non-sensitif pelanggannya, seperti nama dan email, ikut terakses.
Kabar ini terdengar ironis. Perusahaan yang dikenal jago melacak jejak dana hasil kejahatan kripto kini justru jadi korban. Saat Chainalysis dihack, banyak orang langsung bertanya-tanya soal keamanan data di industri kripto. Tenang dulu, kamu perlu tahu detailnya agar tidak salah paham. Yuk, kita bahas satu per satu.
BACA JUGA: Ini Jadwal Withdraw Binance Kembali Dibuka Setelah Di-hack!
Kronologi Chainalysis Dihack
Cerita ini bermula dari peretasan Binance. Serangan terhadap Binance diduga lewat laptop seorang insinyur, yang membuka akses ke sebuah service container dan memungkinkan transaksi penarikan tanpa izin.
Chainalysis dalam laporannya menyebut dana yang mengalir keluar sekitar US$6,4 miliar. Aliran dana itu dimulai sekitar pukul 16.20 waktu Timur AS pada 29 Oktober 2026. Chainalysis lalu mengaitkan serangan tersebut dengan TraderTraitor, kelompok peretas asal Korea Utara.
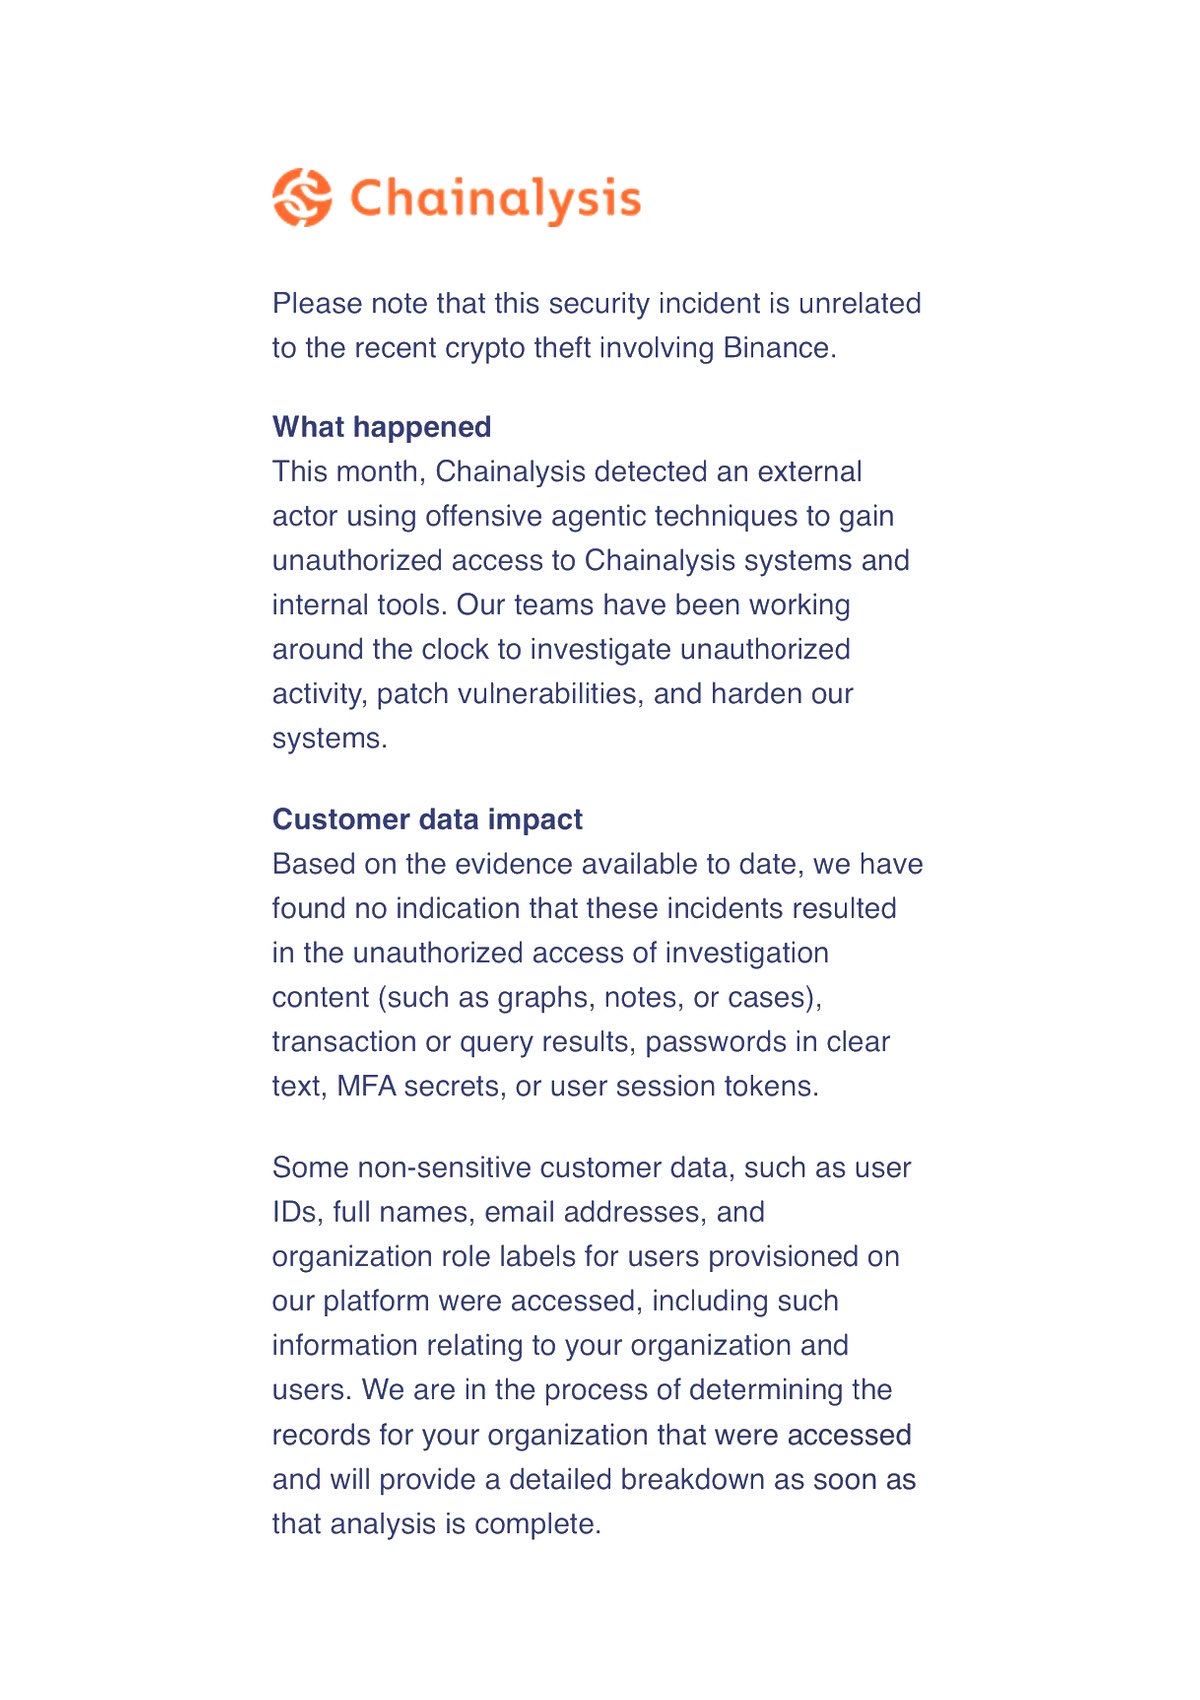
Tak lama setelahnya, giliran Chainalysis yang jadi sorotan. Melansir laman resmi Chainalysis, mereka mengumumkan insiden keamanan pada 30 Oktober 2026. Dalam email ke pelanggan, perusahaan menyatakan telah mendeteksi pihak eksternal yang masuk ke sistem dan alat internal tanpa izin. Chainalysis menegaskan insiden ini tidak berhubungan dengan pencurian di Binance.
BACA JUGA: Kronologi Lengkap Peretasan Binance 2026: Lebih dari Rp100 Triliun Raib dalam 4 Jam!
Data Apa Saja yang Diakses Saat Chainalysis Dihack?
Menurut email kepada pelanggan, data yang diakses tergolong non-sensitif. Isinya berupa ID pengguna, nama lengkap, alamat email, dan label peran di organisasi bagi pengguna yang terdaftar di platform. Melansir laman Blockchain.News, Chainalysis masih menentukan catatan spesifik yang terdampak untuk tiap organisasi dan akan memberi rincian setelah analisisnya selesai.
Kabar baiknya, hingga kini Chainalysis belum menemukan indikasi bahwa konten investigasi seperti grafik, catatan, atau kasus ikut diakses. Hasil transaksi atau kueri, kata sandi dalam bentuk teks biasa, rahasia MFA, dan token sesi pengguna juga disebut aman.
Bagaimana Peretas Melakukannya?
Chainalysis menyebut pelaku memakai “offensive agentic techniques“. Singkatnya, agentic adalah pendekatan ketika AI bekerja seperti agen yang bisa menjalankan serangkaian langkah secara mandiri, misalnya mencari celah lalu mencoba masuk. Artinya, peretasan kali ini diduga memanfaatkan AI untuk menyerang.
Melansir laman Cryptika, pernyataan Chainalysis hanya mendukung bahwa teknik agentic dipakai, bukan klaim bahwa AI merencanakan dan menjalankan seluruh serangan sendirian. Cryptika juga mencatat belum ada kronologi teknis yang dipublikasikan tentang bagaimana pelaku berpindah antar sistem atau mencapai data pelanggan. Identitas pelaku pun belum diumumkan.
Langkah Chainalysis Setelah Dihack
Menurut Chainalysis, tim mereka bekerja siang malam untuk menyelidiki aktivitas tidak sah, menambal celah keamanan, dan memperkuat sistem. Mereka juga menggandeng pakar keamanan siber terkemuka dan sudah memberi tahu seluruh pelanggan secara proaktif.
Melansir laman Cryptika, Chainalysis turut memakai large language model untuk mendukung tinjauan keamanan yang lebih luas. Cryptika juga melaporkan bahwa pengguna diimbau mewaspadai permintaan reset kata sandi dan notifikasi autentikasi yang tidak biasa. Kalau kamu pelanggan layanan kripto mana pun, kebiasaan ini layak ditiru. Sebab, nama dan email yang bocor sering dimanfaatkan untuk phishing.
Apa Pelajaran dari Chainalysis Dihack untuk Kamu?
Melansir laman DEV Community, insiden ini menunjukkan AI agent mulai dipakai untuk menyerang penyedia infrastruktur, sehingga ancaman terhadap platform analitik dan kepatuhan makin luas. Jadi, bahkan perusahaan keamanan pun tidak kebal.
Chainalysis dihack lewat teknik agentic, data yang terakses berupa nama, email, ID pengguna, dan peran organisasi, sementara data investigasi, kata sandi, MFA, dan token sesi belum ditemukan terdampak.
Perusahaan sedang menambal celah dan penyelidikan masih berjalan. Waspada phishing, jangan klik tautan mencurigakan, dan selalu verifikasi pemberitahuan keamanan lewat kanal resmi.
Mau belajar crypto dan blockchain lebih lanjut? Yuk, pelajari selengkapnya hanya di Blockchain Media Indonesia! [msn]
Disclaimer: Konten di Blockchainmedia.id hanya bersifat informatif, bukan nasihat investasi atau hukum. Segala keputusan finansial sepenuhnya tanggung jawab pembaca.