
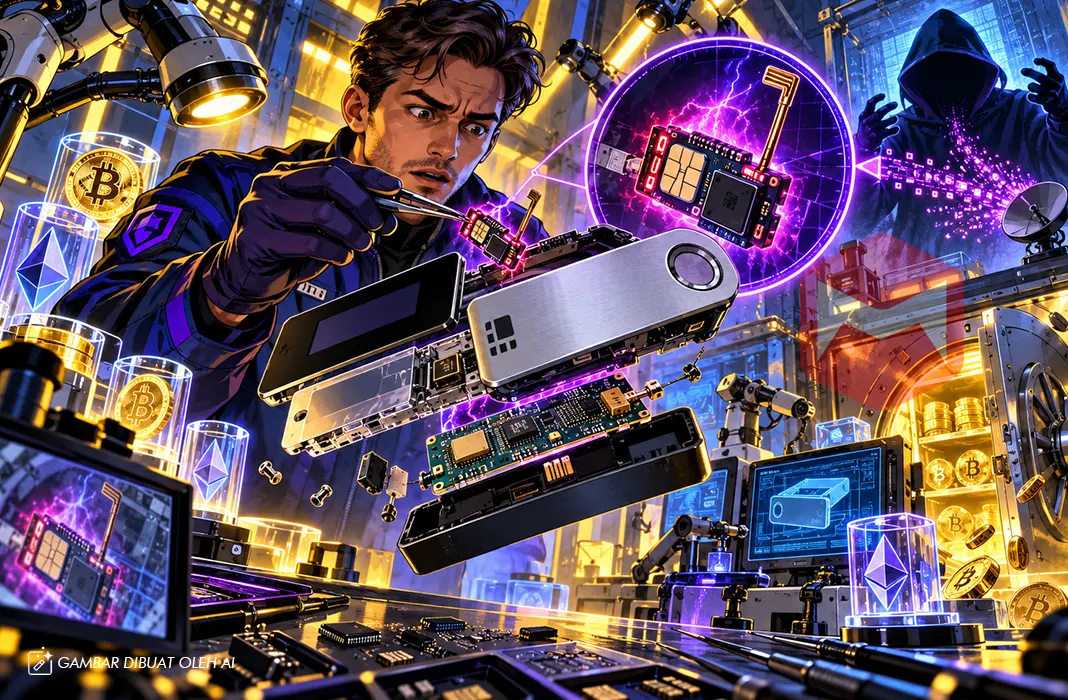

Keamanan dompet kripto Ledger kembali menjadi sorotan setelah mantan CEO Mt. Gox, Mark Karpelès, mengungkap temuan perangkat yang diduga telah dimodifikasi dengan modul pengintai tersembunyi.
Komponen tersebut disebut mampu membaca informasi sensitif dari layar perangkat dan berpotensi mengirimkan recovery phrase melalui jaringan selular.
Temuan ini menjadi perhatian di tengah penyelidikan dugaan pencurian kripto senilai puluhan juta dolar AS yang menimpa pengguna Ledger di Asia Tenggara, termasuk mereka yang membeli perangkat melalui reseller CryptoBilis.
Melalui unggahan di media sosial pada Jumat (9/10/2026), Karpelès memperlihatkan perangkat Ledger yang menurutnya dikirim dari Malaysia dengan kemasan plastik pelindung yang masih tampak utuh.
Namun, setelah perangkat dibongkar, ia mengaku menemukan komponen tambahan yang disembunyikan pada bagian bantalan di belakang layar.
Karpelès menyebut perangkat itu sebagai spy-implanted Ledger, mengacu pada keberadaan komponen elektronik yang diduga sengaja dipasang untuk memantau informasi dari hardware wallet.
Meski muncul bersamaan dengan kasus CryptoBilis, belum ada bukti bahwa perangkat yang diperiksa Karpelès berasal dari reseller tersebut ataupun digunakan dalam pencurian kripto yang sedang diselidiki.
Modul LTE Tersembunyi Diduga Bisa Membaca Recovery Phrase
Dalam penjelasan teknis lanjutannya, Karpelès mengungkap bahwa perangkat yang diperiksanya memiliki sejumlah komponen tambahan, termasuk modul komunikasi LTE, antena, eSIM dan mikrokontroler.
Rangkaian tersebut diduga terhubung dengan jalur komunikasi internal yang dikenal sebagai Serial Peripheral Interface (SPI), yaitu mekanisme pertukaran data antarkomponen elektronik.
Pada perangkat Ledger, jalur komunikasi ini digunakan untuk meneruskan informasi menuju layar. Kondisi tersebut berpotensi dimanfaatkan untuk memantau data yang sedang ditampilkan.
Menurut Karpelès, mikrokontroler tambahan itu dapat mengenali karakter yang muncul pada layar Ledger beresolusi 128 x 64 piksel.
Ketika pengguna melakukan pengaturan awal dompet dan perangkat menampilkan rangkaian kata pemulihan, komponen pengintai tersebut diduga mampu membaca informasi yang muncul.
Informasi itu kemudian berpotensi dikirimkan melalui koneksi LTE menggunakan eSIM yang tertanam di dalam perangkat.
Mekanisme tersebut menjadi perhatian karena recovery phrase merupakan informasi utama yang memungkinkan pemulihan akses terhadap aset kripto.
Apabila seluruh rangkaian kata tersebut diketahui pihak lain, mereka berpotensi memulihkan dompet pada perangkat berbeda dan mengendalikan aset tanpa perlu menguasai hardware wallet milik korban secara fisik.
Dengan kata lain, pencurian aset secara teoritis dapat terjadi meskipun chip penyimpanan kunci pribadi pada perangkat Ledger tidak berhasil diretas secara langsung.
Karpelès juga menyoroti bahwa pemasangan komponen tambahan ini berpotensi sulit dideteksi melalui pemeriksaan perangkat lunak biasa.
Pasalnya, modul tersebut diduga bekerja dengan memantau komunikasi yang menuju layar, bukan dengan mengubah sistem operasi atau mengekstrak data langsung dari chip keamanan.
Temuan Karpelès bukan satu-satunya dokumentasi mengenai ancaman perangkat keras semacam ini.
Pada Mei 2026, peneliti keamanan perangkat keras Joe Grand telah mempresentasikan hasil rekayasa balik terhadap implan pada Ledger Nano X dalam konferensi hardwear.io USA.
Penelitian tersebut mendokumentasikan keberadaan komponen tambahan yang memungkinkan informasi dari perangkat dipantau melalui rangkaian elektronik tersembunyi.
Meski demikian, penelitian Grand tidak membuktikan bahwa seluruh perangkat Ledger memiliki kelemahan serupa atau bahwa implan tersebut berkaitan dengan laporan kehilangan dana pengguna pada Oktober 2026.
Ledger Akui Genuine Check Punya Keterbatasan, Pengguna Perlu Waspada
Temuan perangkat yang diduga dipasangi modul pengintai turut menyoroti keterbatasan sistem pemeriksaan keaslian hardware wallet.
Dalam dokumentasi keamanan Ledger Donjon, perusahaan menjelaskan bahwa mekanisme Genuine Check dirancang untuk memverifikasi keaslian Secure Element, yaitu chip khusus yang melindungi informasi sensitif pengguna.
Pemeriksaan ini dilakukan menggunakan proses autentikasi kriptografis untuk memastikan bahwa perangkat memiliki komponen keamanan asli yang dapat dikenali oleh infrastruktur Ledger.
Namun, pemeriksaan tersebut tidak menjamin bahwa seluruh komponen fisik perangkat bebas dari modifikasi.
Secara khusus, Ledger mengakui bahwa Genuine Check tidak dapat mendeteksi pemasangan komponen pengintai apabila Secure Element asli masih berada di dalam perangkat dan tetap berfungsi.
Artinya, perangkat dapat lolos pemeriksaan keaslian sekalipun terdapat komponen tambahan yang tidak sah, selama modifikasi tersebut tidak mengganggu mekanisme autentikasi chip keamanan.
Kondisi ini berbeda dari perangkat palsu yang mengganti komponen keamanan asli. Dalam kasus tersebut, Genuine Check dirancang untuk mendeteksi ketidaksesuaian autentikasi.
Risiko pada rantai distribusi juga telah dijelaskan Ledger melalui panduan pembelian perangkat yang diperbarui pada September 2026.
Perusahaan mengingatkan bahwa kemasan yang terlihat sempurna tidak selalu menjamin perangkat belum pernah dimodifikasi sebelum sampai ke tangan pembeli.
Ledger tetap merekomendasikan pembelian melalui saluran resmi atau reseller resmi untuk mengurangi risiko, disertai pemeriksaan keaslian perangkat saat proses pengaturan.
Sementara itu, terkait laporan kehilangan dana di Asia Tenggara, Ledger Support melalui pernyataan resminya pada Jumat (9/10/2026) menyatakan sedang menyelidiki laporan pengguna yang membeli perangkat melalui CryptoBilis.
Sebagai langkah pencegahan, Ledger meminta reseller tersebut menghentikan sementara penjualan dan pengiriman perangkat selama penyelidikan berlangsung.
Perusahaan juga menyarankan pelanggan yang membeli perangkat dari CryptoBilis dalam 90 hari terakhir untuk menunda pengaturan awal apabila perangkat belum digunakan.
Bagi pengguna yang telah melakukan pengaturan, Ledger meminta mereka mempertimbangkan pemindahan aset ke perangkat baru dengan recovery phrase yang dibuat dari awal.
Langkah tersebut penting karena mengganti perangkat tanpa mengganti recovery phrase tidak akan menghilangkan risiko apabila rangkaian kata pemulihan sebelumnya telah diketahui pihak lain.
Namun, pengguna juga perlu berhati-hati terhadap pesan atau situs palsu yang mengatasnamakan dukungan Ledger. Recovery phrase tidak boleh dimasukkan ke situs web, aplikasi tidak resmi, atau diberikan kepada pihak yang mengaku sebagai petugas dukungan.
Hingga Sabtu (10/10/2026), belum ada konfirmasi resmi bahwa modul pengintai yang ditemukan Karpelès merupakan penyebab pencurian aset dalam kasus CryptoBilis.
Belum terdapat pula bukti publik yang menunjukkan bahwa CryptoBilis memasang, mengetahui, atau mendistribusikan perangkat dengan komponen pengintai tersebut.
Dengan demikian, temuan ini menjadi petunjuk mengenai salah satu risiko keamanan fisik dompet kripto Ledger yang perlu diperhatikan, sementara hubungan langsungnya dengan kasus kehilangan dana pengguna masih memerlukan pembuktian lebih lanjut.
Itulah rangkuman berita kripto hari ini yang bisa kamu simak untuk mengikuti perkembangan dunia aset digital dan teknologi blockchain. Tetap pantau Blockchain Media Indonesia untuk update terbaru seputar pasar kripto, berita bitcoin, hingga panduan belajar crypto untuk kamu yang masih pemula. [st]
Disclaimer: Konten di Blockchainmedia.id hanya bersifat informatif, bukan nasihat investasi atau hukum. Segala keputusan finansial sepenuhnya tanggung jawab pembaca.