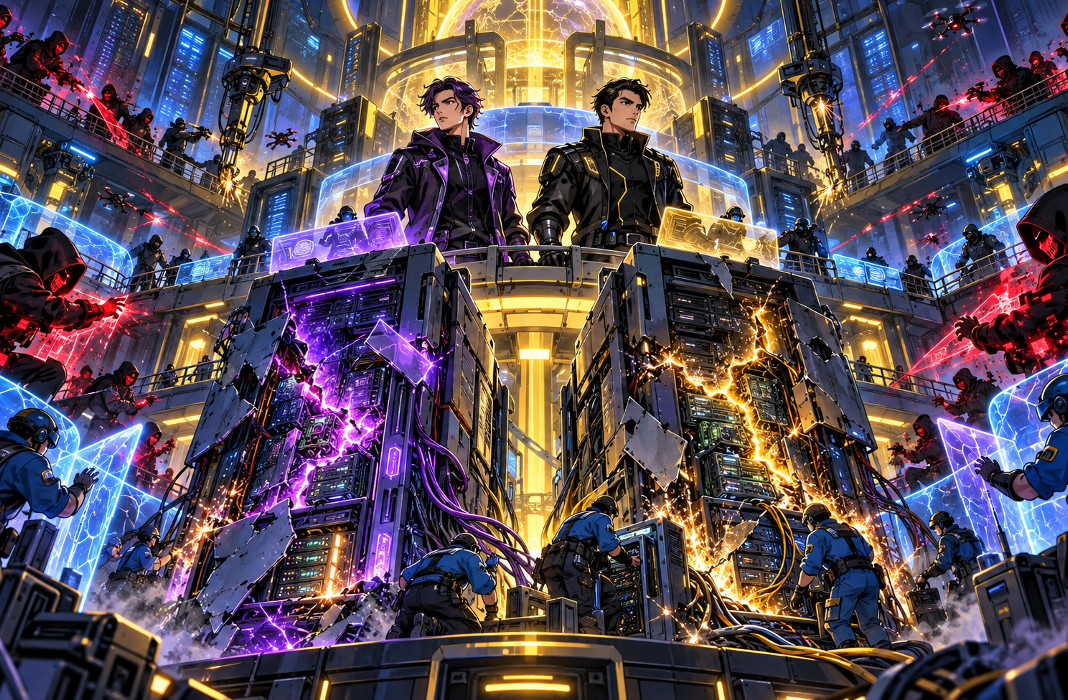

Dua celah keamanan kritis ditemukan dalam PHP, bahasa pemrograman yang banyak digunakan untuk menjalankan website dan aplikasi internet.
Kerentanan tersebut berpotensi memungkinkan peretas mengambil alih server tanpa perlu memiliki akses login, sehingga memicu peringatan dari petinggi keamanan bursa kripto Kraken dan produsen dompet perangkat keras Ledger.
Temuan ini juga menjadi sorotan setelah OpenAI mengungkap bahwa teknologi kecerdasan buatan (AI) berperan dalam mengidentifikasi kerentanan tersebut, sementara penyedia infrastruktur internet Cloudflare telah mendeteksi aktivitas serangan yang menargetkan celah keamanan itu.
Dalam laporan resmi bertajuk Patch the Planet: Global Response Coordination as Agents Uncover Critical Vulnerabilities, Rabu (21/10/2026), OpenAI menjelaskan bahwa perusahaan keamanan Calif menggunakan model AI GPT-5.6 Sol untuk menemukan salah satu kerentanan PHP.
Perusahaan keamanan siber Wiz secara independen juga menemukan dan melaporkan kedua celah tersebut. OpenAI kemudian turut melakukan penelitian dan berkoordinasi dengan pengembang PHP serta sejumlah penyedia keamanan untuk mempersiapkan penanganannya.
“Sepengetahuan kami, AI mutakhir menemukan kerentanan ini sebelum para penyerang, sehingga membuka kesempatan bagi pengembang dan penyedia keamanan untuk menyiapkan perbaikan sebelum pengungkapan publik,” ungkap OpenAI.
Kedua kerentanan yang dikenal sebagai PHP2Shell tersebut memiliki identitas CVE-2026-109618 dan CVE-2026-109619. Masing-masing memperoleh skor keparahan 9,2 dari maksimal 10 berdasarkan standar CVSS versi 4.0.
Menurut penjelasan PHP Foundation, CVE-2026-109618 berkaitan dengan kesalahan pengelolaan memori ketika PHP mengalami kondisi kehabisan memori atau out-of-memory (OOM).
Sementara itu, CVE-2026-109619 melibatkan penggunaan kembali kondisi internal yang masih merujuk pada memori yang telah dibebaskan. Dalam kondisi tertentu, kedua celah ini dapat dimanfaatkan untuk menjalankan kode berbahaya dari jarak jauh atau remote code execution (RCE).
Risiko tersebut menjadi serius karena eksploitasi dapat terjadi tanpa autentikasi. Pada konfigurasi Apache dengan mod_php, peneliti bahkan telah mendemonstrasikan eksekusi kode berbahaya sebelum kode aplikasi website mulai dijalankan.
Petinggi Kraken dan Ledger Peringatkan Ancaman Siber
Pengungkapan dua celah kritis tersebut turut mendapat perhatian dari sejumlah tokoh keamanan industri kripto.
Chief Security Officer (CSO) Kraken, Nick Percoco, melalui unggahannya di media sosial, memperingatkan pengelola sistem berbasis PHP agar segera memasang pembaruan keamanan, terutama untuk server yang dapat diakses langsung melalui internet.
Percoco menyoroti pernyataan Chief Technology Officer (CTO) Cloudflare, Dane Knecht, yang mengonfirmasi bahwa pihaknya mulai mengamati percobaan serangan terhadap dua kerentanan PHP tersebut.
Melalui pernyataan di media sosial, Knecht menjelaskan bahwa Cloudflare telah menerapkan aturan perlindungan awal melalui web application firewall (WAF), termasuk untuk pelanggan paket gratis.
Dalam laporan teknis resminya, Cloudflare turut mengonfirmasi adanya lalu lintas serangan terhadap pelanggannya. Perusahaan juga mendeteksi upaya penyerang mengubah pola serangan untuk menghindari perlindungan yang telah diterapkan.
Meski demikian, perlindungan WAF hanya bersifat sementara dan tidak dapat menggantikan pembaruan keamanan pada perangkat lunak PHP.
Percoco menyarankan agar sistem yang belum dapat diperbarui segera diputus dari akses internet atau ditempatkan di belakang WAF. Ia mengingatkan bahwa perlindungan tersebut tidak efektif apabila penyerang masih dapat mengakses server utama secara langsung tanpa melalui WAF.
Selain memasang pembaruan, administrator juga disarankan memeriksa keberadaan web shell, akun administrator baru yang tidak dikenal, serta perubahan mencurigakan pada berkas PHP yang mungkin mengindikasikan kompromi sebelumnya.
Menurut Percoco, tantangan yang lebih besar justru berasal dari perangkat yang menggunakan PHP tanpa diketahui pengelolanya, termasuk router, perangkat penyimpanan jaringan atau NAS, firewall, panel kontrol, dan perangkat pihak ketiga.
Sebagian perangkat tersebut bergantung pada pembaruan firmware dari produsennya, sehingga perbaikan keamanan tidak selalu dapat diterapkan langsung oleh pengguna.
Sementara itu, CTO Ledger, Charles Guillemet, turut menyoroti munculnya sejumlah ancaman keamanan infrastruktur internet secara bersamaan.
Sebagaimana dilaporkan CryptoSlate pada Rabu (21/10/2026), Guillemet mengaitkan perhatian terhadap kerentanan PHP dengan masalah keamanan lain yang melibatkan Node.js serta sertifikat autentikasi digital.
Peringatan tersebut mencakup ancaman terhadap infrastruktur internet secara luas, bukan hanya dua kerentanan PHP yang baru diungkap.
Bagi industri kripto, risiko ini relevan karena bursa aset digital, penyedia layanan dompet, dan perusahaan blockchain dapat bergantung pada aplikasi web, antarmuka administrasi, serta infrastruktur pihak ketiga yang menggunakan PHP.
Namun, keberadaan kerentanan tersebut tidak serta-merta berarti seluruh layanan kripto terdampak. Belum ada laporan dalam sumber yang ditinjau bahwa Kraken maupun Ledger telah menjadi korban eksploitasi kedua celah PHP tersebut.
PHP Percepat Pembaruan Keamanan Setelah Informasi Bocor
Menanggapi ancaman tersebut, tim pengembang PHP telah merilis pembaruan keamanan melalui versi 8.2.35, 8.3.36, 8.4.27, dan 8.5.12 pada Rabu (21/10/2026).
Pembaruan tersebut ditujukan untuk memperbaiki dua kerentanan kritis yang dapat menyerang sistem PHP dalam kondisi tertentu.
PHP Foundation juga menjelaskan bahwa versi PHP 8.1 dan lebih lama sudah berada di luar masa dukungan resmi. Pengguna versi tersebut disarankan memeriksa ketersediaan perbaikan dari penyedia distribusi atau meningkatkan sistem ke versi yang masih didukung.
Menariknya, jadwal pengungkapan kedua kerentanan ini sempat berubah setelah informasi mengenai identitas CVE beredar di forum internet dan media sosial pada 20 Oktober 2026.
PHP Foundation menyatakan bahwa rilis pembaruan awalnya dijadwalkan pada 22 Oktober, tetapi kemudian dipercepat menjadi 21 Oktober untuk mengurangi risiko keamanan setelah kebocoran informasi tersebut.
Lembaga tersebut juga mengakui bahwa indikasi awal permasalahan pengelolaan memori sebenarnya telah diketahui sejak 2024. Namun, proses perbaikannya sempat tertunda akibat kompleksitas teknis, perbedaan pendekatan penanganan, serta keterbatasan sumber daya tim keamanan.
Perkembangan ini turut mendapat perhatian otoritas keamanan siber Eropa.
Dalam pernyataan bersama pada Rabu (21/10/2026), Badan Keamanan Siber Uni Eropa (ENISA), Komisi Eropa, CERT-EU, Europol EC3 dan jaringan tim respons insiden siber nasional mendesak organisasi segera mengidentifikasi aplikasi berbasis PHP yang terdampak.
Mereka menekankan pentingnya memprioritaskan sistem yang terhubung langsung ke internet, bekerja sama dengan penyedia hosting, dan menerapkan pembaruan keamanan sesegera mungkin.
Apabila perbaikan belum tersedia, organisasi dianjurkan mempertimbangkan isolasi sementara terhadap aplikasi yang berisiko.
Dengan luasnya penggunaan PHP dalam infrastruktur digital, pengungkapan PHP2Shell menjadi pengingat bahwa keamanan layanan kripto tidak hanya bergantung pada perlindungan blockchain atau aset digital, tetapi juga pada keamanan perangkat lunak dan server yang menopang operasionalnya.
Itulah rangkuman berita kripto hari ini yang bisa kamu simak untuk mengikuti perkembangan dunia aset digital dan teknologi blockchain. Tetap pantau Blockchain Media Indonesia untuk update terbaru seputar pasar kripto, berita bitcoin, hingga panduan belajar crypto untuk kamu yang masih pemula. [st]
Disclaimer: Konten di Blockchainmedia.id hanya bersifat informatif, bukan nasihat investasi atau hukum. Segala keputusan finansial sepenuhnya tanggung jawab pembaca.