


Peretasan kripto pada kuartal ketiga 2026 bukan sekadar bertambah banyak. Nilai kerugiannya melonjak, sementara jalur serangan mulai bergeser ke bagian infrastruktur yang selama ini lebih jarang mendapat perhatian.
Kerugian Kripto Tembus US$941 Juta dari 4 Insiden
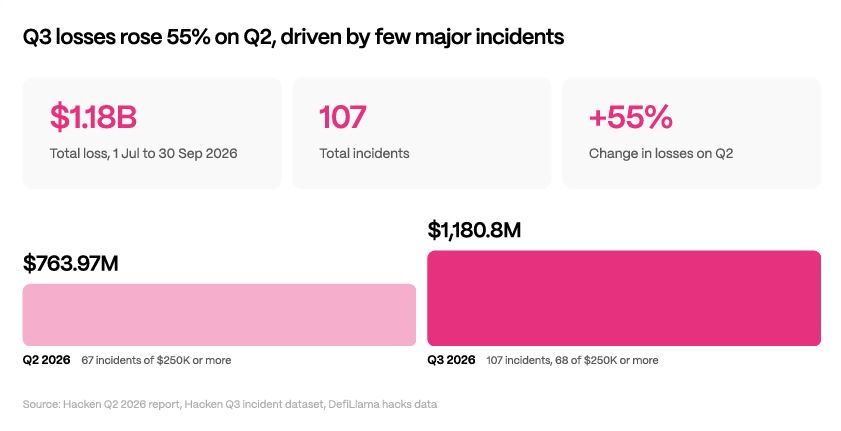
Dalam Q3 2026 Security & Compliance Report yang dirilis Hacken pada Kamis (15/10/2026), perusahaan keamanan blockchain itu mencatat kerugian US$1,1808 miliar atau sekitar Rp20,96 triliun dari 107 insiden keamanan.
Nilainya melonjak sekitar 55 persen dibandingkan kuartal sebelumnya yang mencatat kerugian US$763,97 juta. Menariknya, 98 insiden dengan kerugian di bawah US$10 juta hanya menyumbang sekitar 13 persen dari total kerugian.
Porsi terbesar justru datang dari segelintir kasus besar. Empat insiden dengan kerugian di atas US$100 juta menyumbang sekitar US$941,5 juta, setara 80 persen dari total kerugian sepanjang kuartal tersebut.
Daftar itu dipimpin Bitget dengan kerugian US$387,5 juta, disusul Liquid Network US$319 juta, Tectonic sekitar US$120 juta, serta Coldcard US$115 juta. Empat kasus itu menjadi penyumbang utama kerugian Q3 2026.
Pola ini menunjukkan bahwa tingginya frekuensi serangan tidak selalu sejalan dengan besarnya kerugian. Hacken mencatat smart-contract terlibat dalam 71 insiden, tetapi hanya menyumbang US$228,2 juta atau 19 persen.
Hacker Mulai Menyerang Titik yang Luput dari Audit
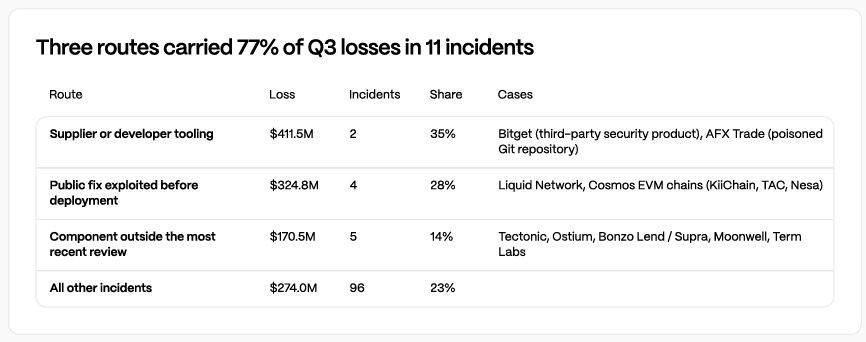
Perubahan yang lebih penting justru terlihat dari jalur masuk serangan. Sekitar 77 persen kerugian, senilai US$906,8 juta atau Rp16,10 triliun, berkaitan dengan titik yang melampaui batas pemeriksaan keamanan terakhir.
Dua insiden melalui pemasok atau developer tooling saja menyebabkan kerugian US$411,5 juta. Empat kasus lainnya mengeksploitasi perbaikan publik yang belum diterapkan, dengan total kerugian mencapai US$324,8 juta.

Kasus Bitget menjadi contoh paling besar. Hacken mencatat celah zero-day pada produk keamanan pihak ketiga digunakan penyerang untuk memperoleh kredensial internal tingkat tinggi dan mencapai sistem backend wallet.
Pola serupa terlihat pada AFX Trade. Seorang pengembang dibujuk mengkloning repositori Git berbahaya setelah pelaku menyamar sebagai perekrut, sebelum serangan menyebar ke sistem pengembangan internal dan akhirnya menguras bridge.
Temuan ini menjelaskan mengapa label audited tidak otomatis berarti seluruh jalur menuju dana pengguna sudah terlindungi. Krish Gosai dari Gosai Law menilai nilai audit sangat bergantung pada cakupan dan relevansinya.
“Audit adalah bukti, bukan jaminan keamanan pasti. Audit membantu ketika kode yang digunakan benar-benar ditinjau, temuannya diperbaiki dan diverifikasi, serta perubahan setelah audit tetap dikendalikan,” ujar Gosai.
Peringatan itu relevan karena Hacken menemukan lima dari enam komponen penting yang dieksploitasi berada di luar cakupan pemeriksaan terbaru, meski tetap memiliki akses yang dapat mempengaruhi dana pengguna.
Audit Kripto Tak Bisa Berhenti di Satu Titik
Risiko berikutnya muncul ketika celah sebenarnya sudah diketahui, tetapi perbaikannya belum sampai ke sistem produksi. Kasus Cosmos EVM menjadi contoh bagaimana jeda pembaruan dapat berubah menjadi kesempatan bagi kelompok hacker.
Hacken mencatat terdapat jeda 96 hari antara perbaikan yang digabungkan ke repositori publik dan rilis pembaruan yang dibutuhkan jaringan. Kurang dari 12 jam setelah jalur eksploit dipublikasikan, serangan pertama kemudian terjadi.
Kondisi itu membuat proses patching menjadi bagian penting dari keamanan, bukan sekadar pekerjaan teknis setelah audit selesai. Iulian Nita dari Europeum-EDIC menilai hitungan risiko bahkan harus dimulai lebih awal.
“Begitu sebuah perbaikan digabungkan secara publik, celah tersebut pada dasarnya sudah terungkap. Karena itu, waktu antara proses merge dan rilis menjadi jendela eksposur yang sebenarnya,” ujar Nita.
Ancaman juga makin kompleks karena alat berbasis AI dapat menekan biaya analisis kode dan pengembangan eksploit. Hacken memang belum mengukur dampaknya secara pasti, tetapi melihat faktor tersebut berpotensi mempercepat pencarian celah.
Karena itu, pertahanan tidak cukup berhenti pada audit. Chainlink Labs menilai protokol perlu memiliki pengamanan tambahan seperti pemeriksaan data hingga prosedur penghentian ketika kondisi pasar bermasalah.
“Protokol membutuhkan pemeriksaan freshness yang teruji, circuit breaker, serta batas eksposur yang sesuai. Infrastruktur oracle yang aman dan manajemen risiko aplikasi penting untuk melindungi dana pengguna,” ujar Chainlink Labs.
Pada akhirnya, laporan menunjukkan bahwa tantangan keamanan kripto bergerak melampaui sekadar mencari bug pada smart-contract. Audit tetap penting, tetapi harus mengikuti perubahan kode, dependensi, konfigurasi, dan sistem yang berjalan.
Itulah rangkuman berita kripto hari ini yang bisa kamu simak untuk mengikuti perkembangan dunia aset digital dan teknologi blockchain. Tetap pantau Blockchain Media Indonesia untuk update terbaru seputar pasar kripto, berita bitcoin, hingga panduan belajar crypto untuk kamu yang masih pemula. [dp]
Disclaimer: Konten di Blockchainmedia.id hanya bersifat informatif, bukan nasihat investasi atau hukum. Segala keputusan finansial sepenuhnya tanggung jawab pembaca.