

Peretasan Bitget senilai sekitar US$387,5 juta mulai memperlihatkan gambaran lebih jelas mengenai bagaimana penyerang dapat menguras aset dari sejumlah hot dan warm wallet bursa tersebut. Analisis terbaru menunjukkan insiden itu bukan disebabkan kebocoran private key, melainkan dugaan kompromi pada rantai kepercayaan yang menentukan transaksi apa yang akhirnya ditandatangani oleh sistem.
Dalam analisis terbaru GoPlus Security pada Sabtu (26/9/2026), perusahaan keamanan blockchain tersebut menilai penyerang berhasil mengambil alih bagian penting dari alur transaksi sebelum proses signing dilakukan.
“Ini bukan kebocoran private key. Ini adalah satu lagi pelanggaran pada rantai kepercayaan penandatanganan transaksi,” ungkap GoPlus.
Dengan kata lain, kunci kriptografi yang digunakan Bitget tidak harus dicuri agar dana dapat dikeluarkan. Jika sistem yang memberi instruksi kepada signer sudah dikompromikan, transaksi yang tidak semestinya tetap dapat memperoleh tanda tangan valid.
Peretasan Bitget Diduga Menyerang Lapisan Sebelum Signing
Dalam skema exchange pada umumnya, permintaan withdrawal terlebih dahulu melewati pemeriksaan saldo, sistem risiko dan whitelist sebelum transaksi dibangun dan diserahkan kepada infrastruktur seperti MPC, multisig atau HSM untuk ditandatangani.
Menurut GoPlus, titik kritis pada kasus Bitget justru berada sebelum tahap tersebut. Penyerang diduga dapat memasukkan atau memalsukan data transaksi sehingga proses signing menerima instruksi yang terlihat sah secara teknis.
Signer pada dasarnya hanya menandatangani transaksi yang diberikan kepadanya. Sistem tersebut tidak secara independen mengetahui apakah transaksi memang seharusnya disetujui oleh exchange.
Analisis itu sejalan dengan keterangan sebelumnya dari CEO Bitget Gracy Chen bahwa penyerang mengkompromikan sistem backend penting pada infrastruktur wallet, memalsukan data transaksi, lalu memicu proses otorisasi yang sah untuk mengeluarkan dana.
Bitget sendiri dalam pembaruan resmi terkait investigasi dan pelacakan dana telah menaikkan nilai aset yang terkonfirmasi berpindah ke alamat penyerang menjadi sekitar US$387,5 juta, dari estimasi awal US$351,6 juta.
Tambahan tersebut berasal dari aset di Zcash dan TRON yang belum dimasukkan dalam penghitungan awal, bukan dari serangan baru.
Aktivitas Mencurigakan Sudah Terlihat Sebelum Gelombang Terbesar
GoPlus turut menyoroti kronologi transaksi sebagai petunjuk penting mengenai tingkat akses yang telah diperoleh penyerang.
Pada 24 September pukul 18:31 UTC, alamat penerima penyerang memperoleh sekitar 0,84 ETH untuk kebutuhan gas. Dana itu disebut berasal dari hot wallet Bitget yang sudah berada di bawah kendali pelaku.
Sekitar 27 menit kemudian, transfer besar senilai sekitar US$34,75 juta dalam USDT masuk ke alamat yang sama. Gelombang terbesar kemudian terjadi sekitar pukul 19:16 UTC, ketika aset senilai sekitar US$185 juta keluar dalam waktu sekitar satu menit, termasuk 13.966 ETH, sekitar 91,4 juta XRP dan 20,6 juta TRX.
Aktivitas lintas jaringan menurut GoPlus berlangsung hingga sekitar pukul 21:23 UTC.
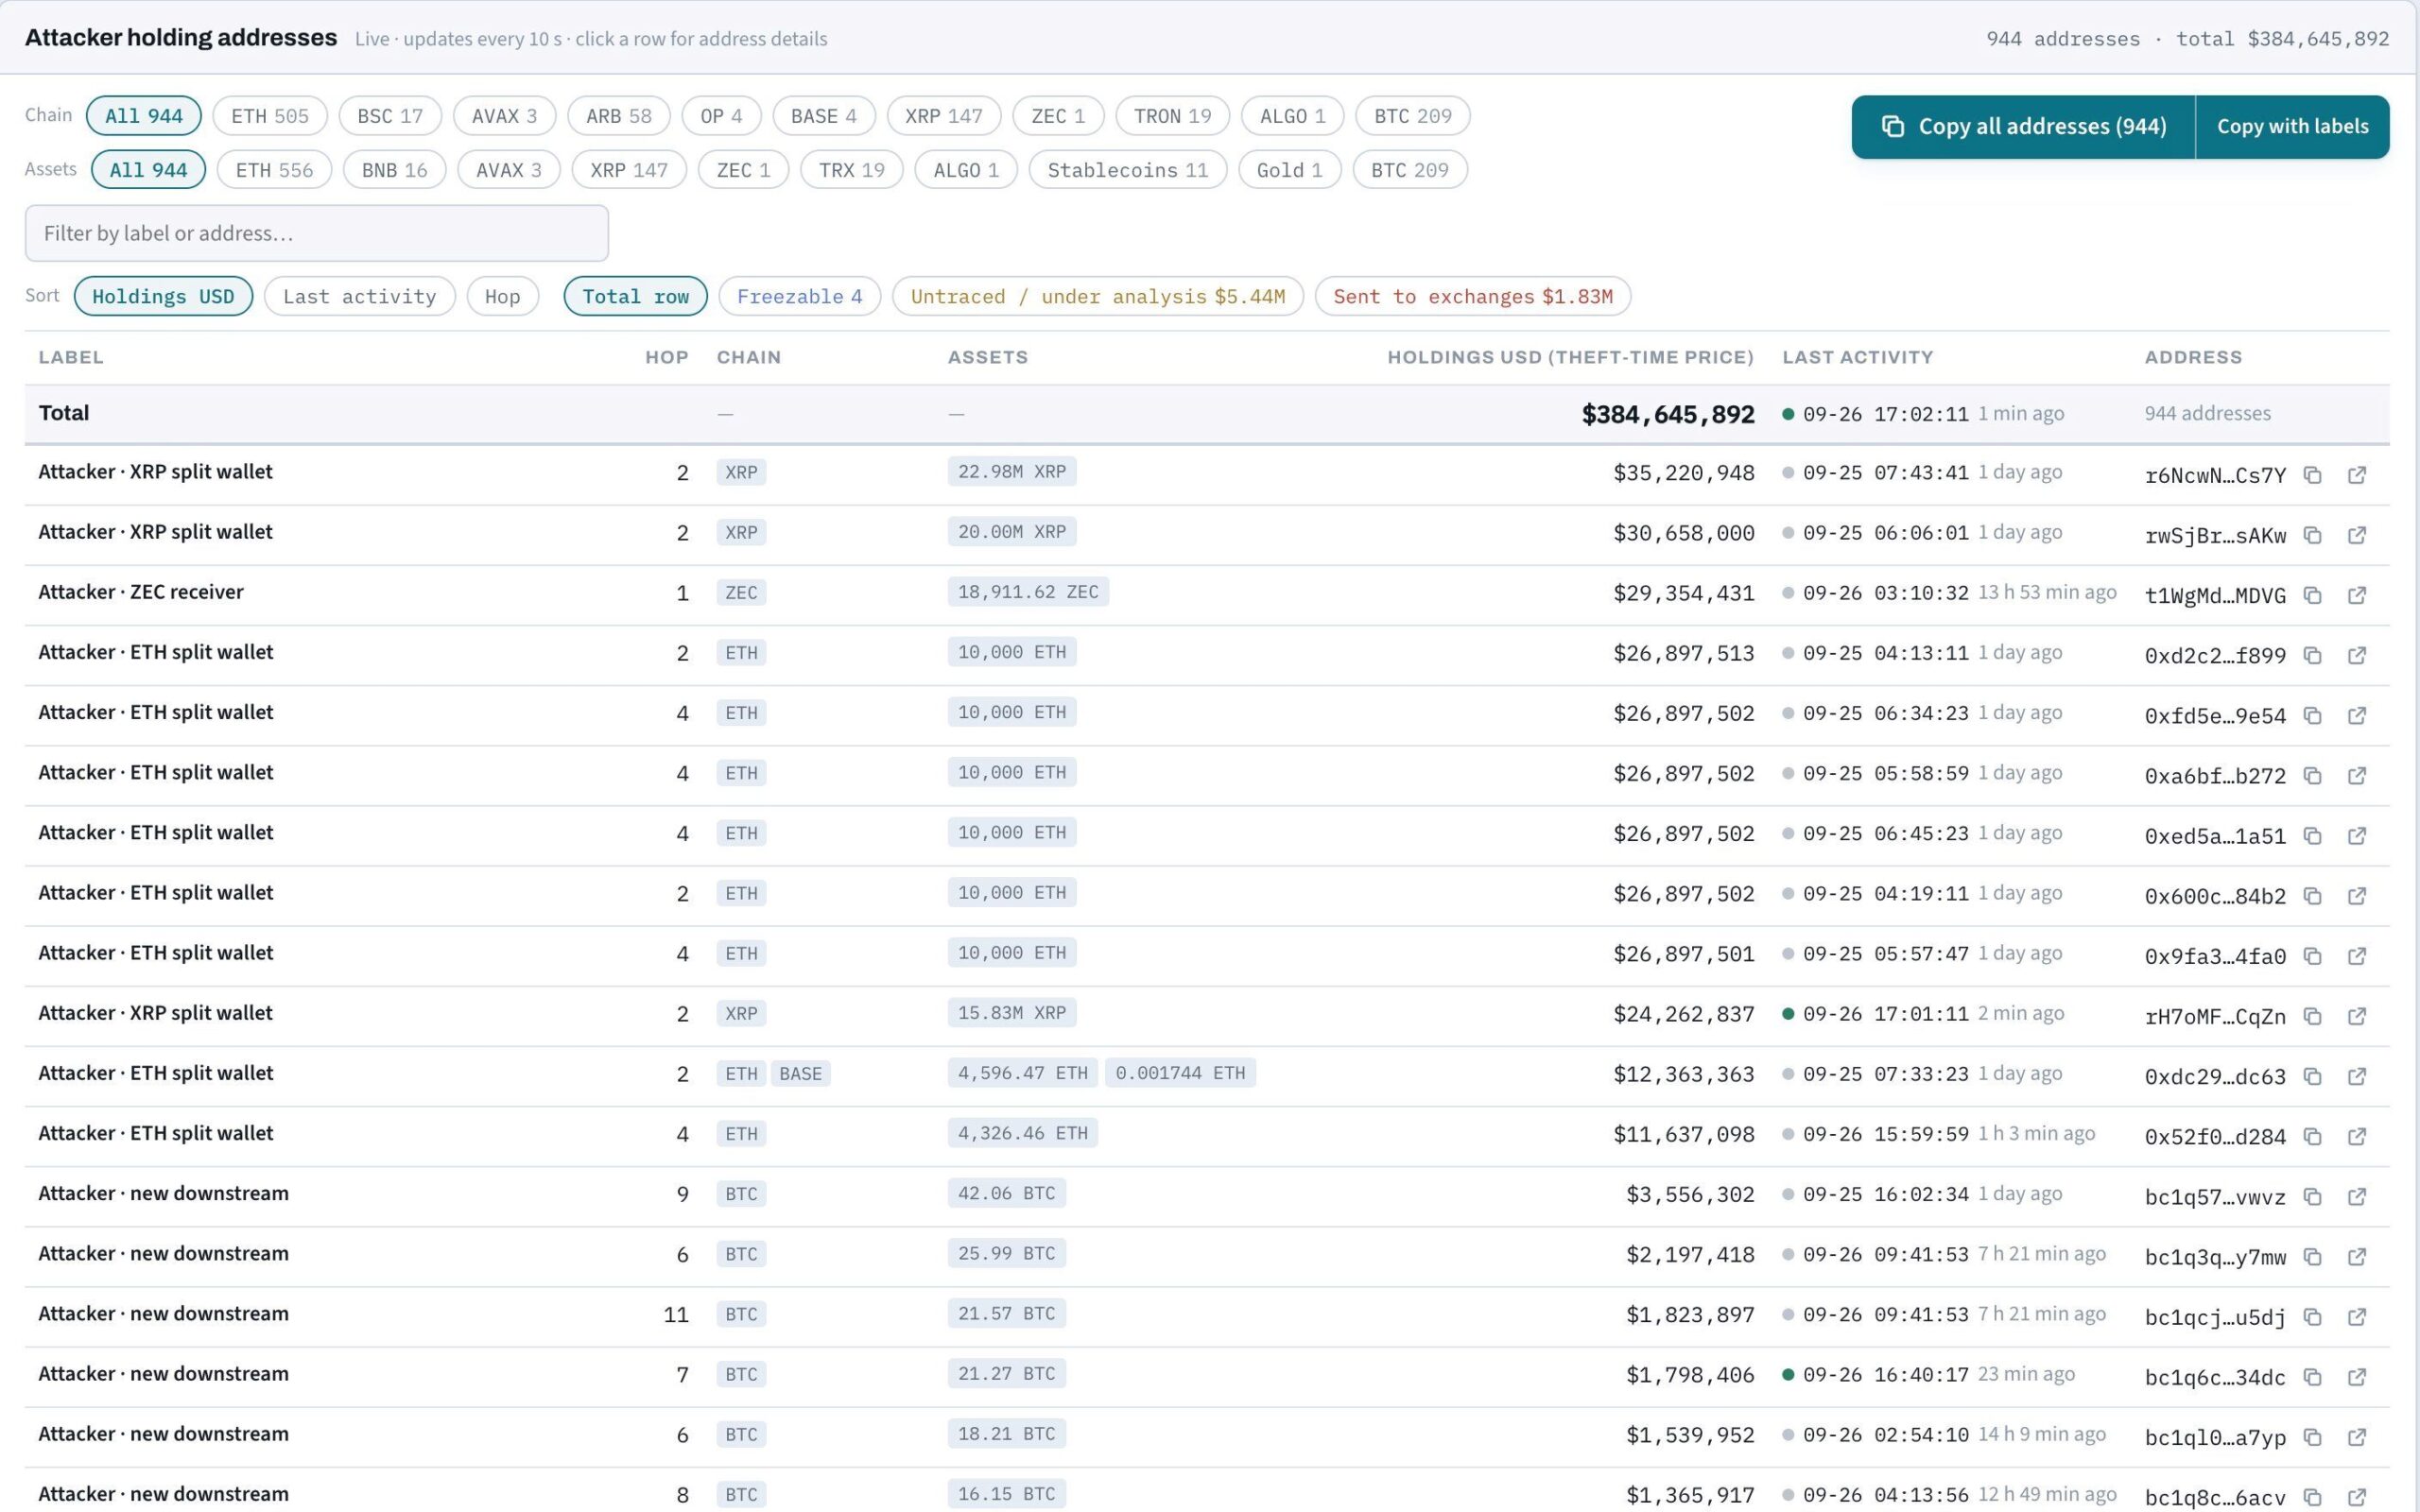
Pelacakan GoPlus juga menunjukkan skala penyebaran dana yang semakin luas. Dalam snapshot terbaru yang dibagikan perusahaan tersebut, alamat yang dikaitkan dengan penyerang telah mencapai 944 address di sejumlah jaringan, termasuk Ethereum, XRP Ledger, TRON, Bitcoin, Zcash, Algorand dan lainnya.
Nilai aset yang masih tercatat pada kumpulan alamat tersebut mencapai sekitar US$384,65 juta berdasarkan harga saat pencurian.
GoPlus menilai transfer gas awal dapat menjadi indikasi bahwa penyerang sudah mampu mengendalikan jalur signing sebelum pengurasan besar dimulai. Namun, perusahaan itu menegaskan detail jalur intrusi awal masih belum diketahui.
Beberapa kemungkinan seperti manipulasi database withdrawal, internal API yang dipalsukan, manipulasi message queue hingga perubahan whitelist masih berada pada tahap hipotesis dan belum dikonfirmasi Bitget.
Dana Curian Mulai Masuk Wasabi CoinJoin
Di saat mekanisme awal serangan mulai dianalisis, proses pencucian dana juga memasuki tahapan baru.
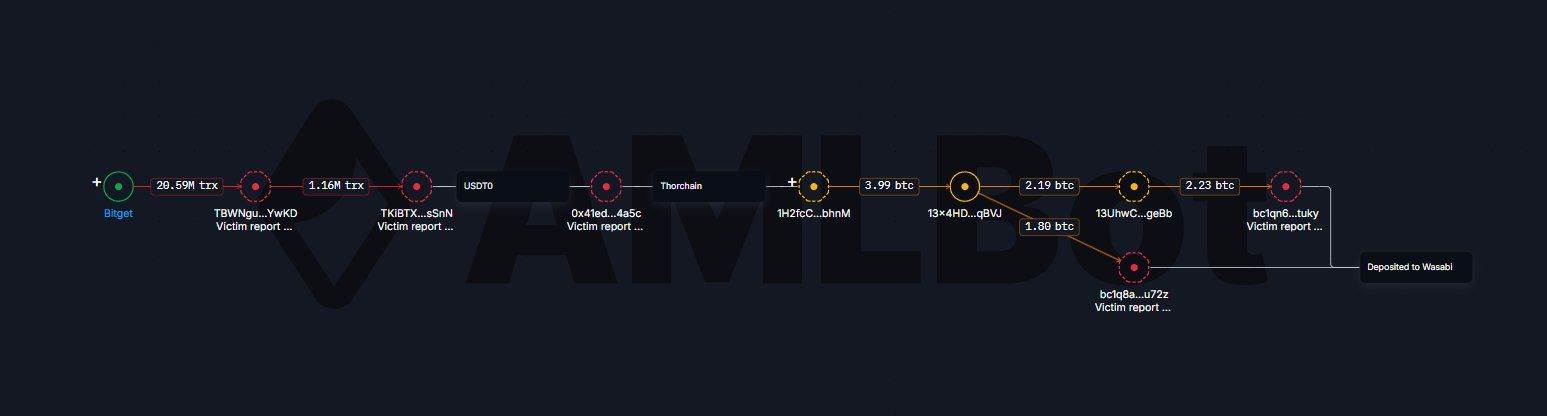
Platform analitik dan compliance kripto AMLBot melaporkan bahwa sekitar 4 BTC yang terhubung dengan peretasan Bitget telah masuk ke satu putaran Wasabi CoinJoin.
AMLBot melacak dana itu dari wallet Bitget di TRON. TRX lebih dulu ditukar menjadi USDT, kemudian dipindahkan ke Ethereum melalui USDT0, ditukar menjadi sekitar 145 ETH, dan dialirkan melalui THORChain menjadi sekitar 4,59 BTC.
BTC tersebut lalu dipecah ke sejumlah alamat sebelum masuk ke CoinJoin.
Visualisasi tracing AMLBot memperlihatkan bagaimana dana tersebut berpindah lintas jaringan sebelum akhirnya mencapai Wasabi.
CoinJoin sendiri menggabungkan input Bitcoin milik beberapa peserta dalam satu transaksi untuk mempersulit pemetaan langsung antara input dan output. Dokumentasi resmi Wasabi Wallet menjelaskan mekanisme tersebut memang dirancang untuk memutus keterkaitan yang mudah ditentukan antara koin yang masuk dan alamat keluar.
AMLBot mengatakan alamat terkait telah dimasukkan ke blacklist dan pergerakan BTC penyerang terus dipantau untuk mendeteksi aktivitas CoinJoin lanjutan.
Bitget Bersiap Buka Withdrawal Bertahap
Di sisi operasional, Bitget menyatakan kerentanan yang berkaitan dengan insiden tersebut telah diidentifikasi dan diperbaiki. Investigasi masih berjalan dengan dukungan Mandiant dan SlowMist.
Berdasarkan jadwal pemulihan withdrawal yang diumumkan Bitget, penarikan BTC dijadwalkan kembali pada 28 September pukul 08:00 UTC, disusul ETH pada 29 September dan USDT pada 30 September.
Withdrawal aset lain bersama layanan fiat dan P2P dijadwalkan kembali pada 2 Oktober.
Bitget mengatakan tidak ada lagi transfer ilegal baru setelah insiden berhasil dikendalikan. Namun, detail teknis lengkap mengenai titik awal penyusupan dan bagaimana penyerang memperoleh kendali atas backend wallet masih menjadi bagian penting yang ditunggu dari investigasi.
Temuan GoPlus membuat aspek tersebut semakin relevan. Jika analisis mengenai kompromi pada lapisan sebelum signing terkonfirmasi, kasus peretasan Bitget menunjukkan bahwa perlindungan private key saja belum cukup ketika sistem yang menentukan transaksi mana yang boleh ditandatangani dapat dimanipulasi.
Itulah rangkuman berita kripto hari ini yang bisa kamu simak untuk mengikuti perkembangan dunia aset digital dan teknologi blockchain. Tetap pantau Blockchain Media Indonesia untuk update terbaru seputar pasar kripto, berita bitcoin, hingga panduan belajar crypto untuk kamu yang masih pemula. [st]
Disclaimer: Konten di Blockchainmedia.id hanya bersifat informatif, bukan nasihat investasi atau hukum. Segala keputusan finansial sepenuhnya tanggung jawab pembaca.