
Industri aset digital global kembali mendapat guncangan oleh insiden peretasan terbesar sepanjang sejarah keuangan modern. Pada Kamis malam, 29 Oktober 2026 waktu UTC, atau bertepatan dengan Jum’at dini hari, 30 Oktober 2026 Waktu Indonesia Barat (WIB) bursa kripto terbesar di dunia, Binance, mengalami pengurasan aset dengan nilai mencapai US$6,3 hingga US$6,4 miliar atau setara lebih dari Rp100 triliun. Angka ini menjadi rekor baru dan mengejutkan para investor kripto. Berikut ini adalah kronologi lengkap peretasan Binance 2026.
BACA JUGA: Tether Bekukan Dompet Kosong, Hacker Binance Sudah Pindahkan US$729 Juta
Kronologi Peretasan Binance 2026
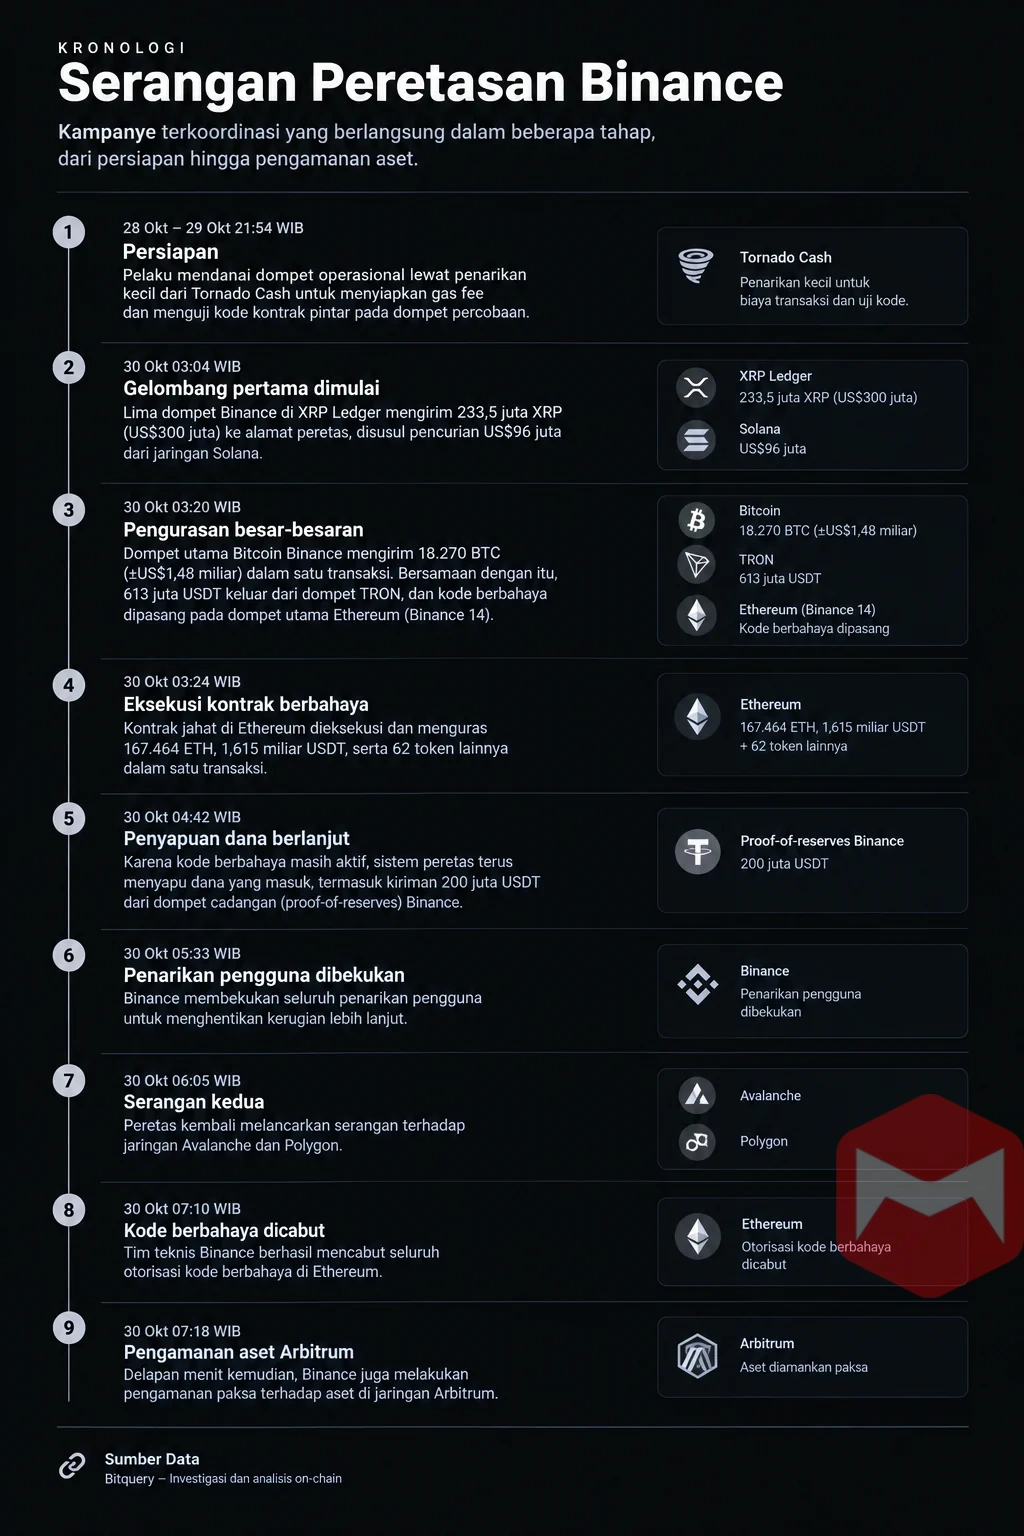
Aksi peretasan Binance 2026 ini bukan aksi spontan, melainkan kampanye terkoordinasi yang telah dipersiapkan setidaknya 36 jam sebelumnya. Berdasarkan investigasi Bitquery, sejak 28 Oktober hingga 29 Oktober pukul 21:54 WIB, pelaku mendanai dompet operasional melalui penarikan kecil dari Tornado Cash untuk menyiapkan biaya transaksi (gas fee) sekaligus menguji kode kontrak pintar pada dompet percobaan.
Serangan utama dimulai pada 30 Oktober pukul 03:04 WIB. Dalam waktu sekitar 20 menit, sejumlah dompet Binance di berbagai jaringan dikuras secara berurutan. Lima dompet di XRP Ledger mengirimkan 233,5 juta XRP senilai US$300 juta ke alamat peretas, disusul pencurian US$96 juta dari jaringan Solana.
Pada pukul 03:20 WIB, dompet utama Bitcoin Binance mengirimkan 18.270 BTC senilai sekitar US$1,48 miliar dalam satu transaksi. Di waktu yang hampir bersamaan, sebanyak 613 juta USDT keluar dari dompet TRON, sementara kode berbahaya dipasang pada dompet utama Ethereum Binance.
Empat menit kemudian, pukul 03:24 WIB, kontrak berbahaya tersebut dieksekusi dan menguras 167.464 ETH, 1,615 miliar USDT, serta 62 jenis token lainnya dalam satu transaksi. Karena kode berbahaya masih aktif, sistem peretas terus menyapu dana yang masuk ke dompet tersebut, termasuk transfer 200 juta USDT dari dompet cadangan (proof-of-reserves) Binance pada pukul 04:42 WIB.
Binance kemudian membekukan seluruh penarikan pengguna pada pukul 05:33 WIB. Namun, serangan belum berhenti. Pada pukul 06:05 WIB, peretas kembali melancarkan serangan terhadap jaringan Avalanche dan Polygon.
Tim teknis Binance baru berhasil mencabut seluruh otorisasi kode berbahaya di Ethereum pada pukul 07:10 WIB. Delapan menit kemudian, Binance juga melakukan pengamanan paksa terhadap aset di jaringan Arbitrum. Berikut ini adalah visualisasi kronologi peretasan Binance tersebut:
Rincian Kerugian Akibat Peretasan Binance 2026
Berdasarkan data yang dikonfirmasi TRM Labs dan Bitquery, total dana yang terkuras dari berbagai jaringan blockchain diperkirakan mencapai sekitar US$6,34 miliar. Sebagian besar kerugian terkonsentrasi di Ethereum dan Bitcoin. Berikut ini adalah rinciannya:
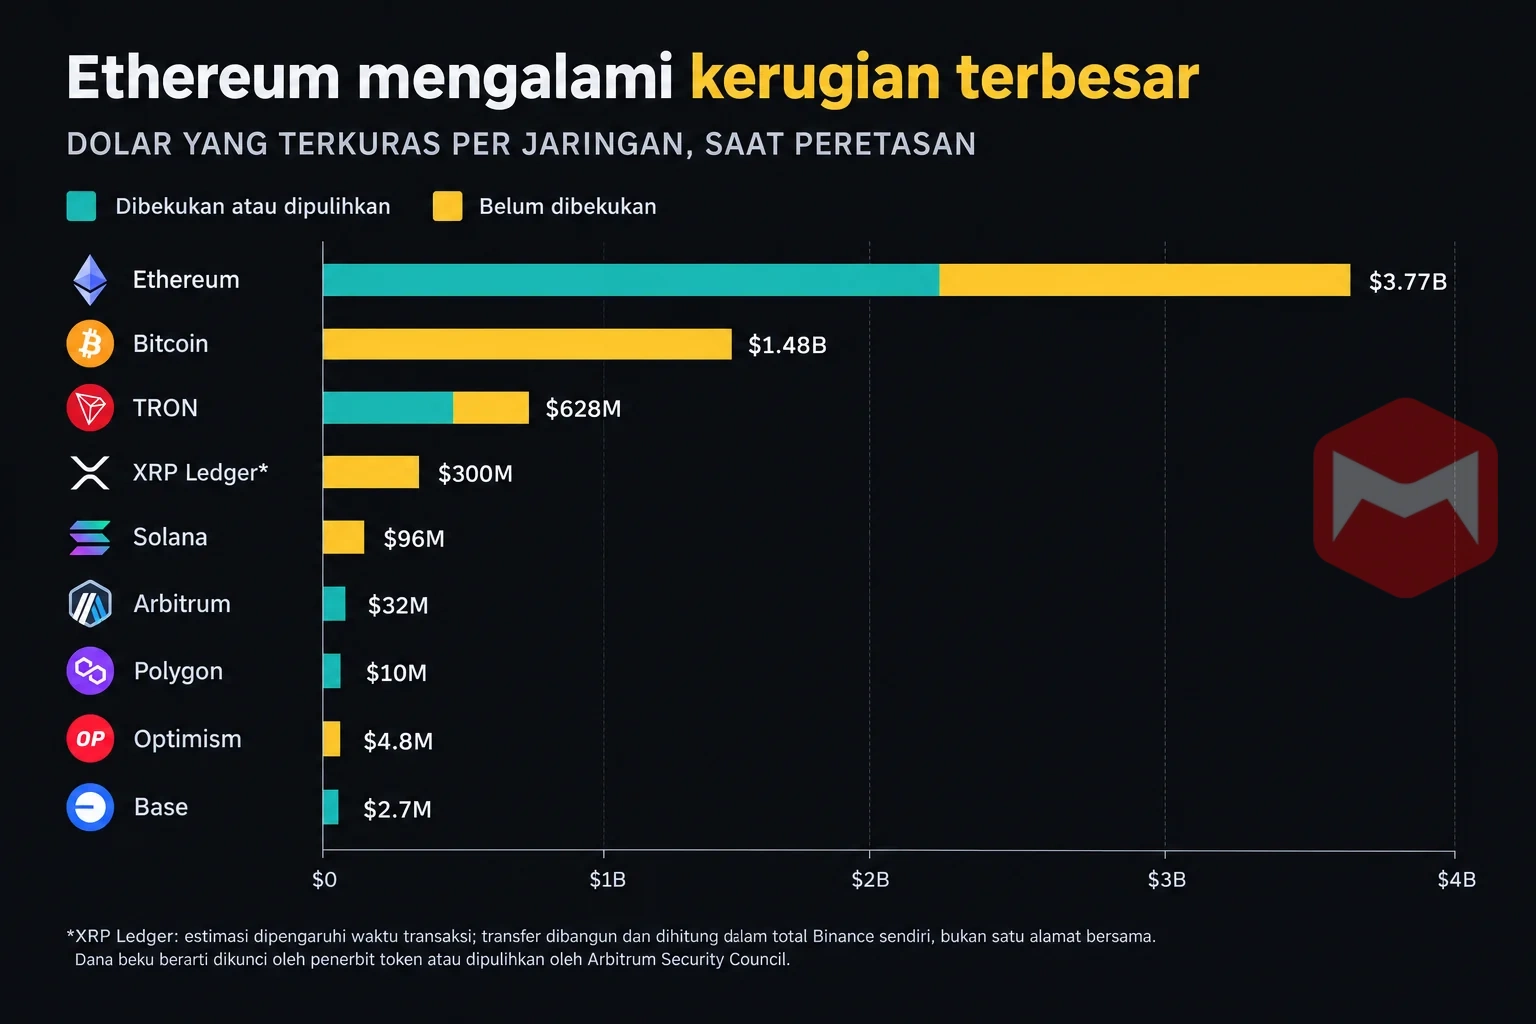
- Ethereum (~US$3,77-3,79 miliar): Kerugian terbesar. Aset yang terkuras meliputi 200.630 ETH, 1,875 miliar USDT, 823 juta USDC, dan 88,5 juta RLUSD. Dana diambil lewat eksploitasi EIP-7702 dan transfer langsung.
- Bitcoin (~US$1,47-1,48 miliar): Sebanyak 18.270 BTC ditarik dalam satu blok, lalu dipecah ke 19 alamat dengan masing-masing 1.000 BTC (teknik peel chain).
- TRON (US$628 juta): Terdiri dari 612,7 juta USDT dan 46,4 juta TRX. Sebagian besar USDT berhasil dibekukan atau ditukar ke TRX.
- XRP Ledger (~US$296-300 juta): Sebanyak 233,46 juta XRP dikuras dari lima dompet Binance ke satu alamat penampung.
- Solana (US$96 juta): Sebanyak 970.500 SOL ditarik lewat otorisasi tanda tangan standar. Dana ini belum berpindah dari dompet peretas.
- Arbitrum, Optimism, dan Base (US$39 juta): Termasuk 74,6 juta ARB dan 8.426 ETH di Arbitrum, yang berhasil dikunci oleh Arbitrum Security Council.
- Avalanche dan Polygon (US$38 juta): Merupakan gelombang serangan kedua, yaitu US$28 juta di Avalanche dan US$10 juta di Polygon, tiga jam setelah serangan awal.
Kendati demikian, sebagian besar USDT di TRON (dibekukan atau ditukar ke TRX) dan aset di Arbitrum (dikunci Arbitrum Security Council). SOL di Solana juga masih diam di dompet peretas, sehingga masih berpotensi dilacak.
Celah Keamanan yang Dimanfaatkan Peretas
Investigasi awal yang dipublikasikan di Daily Maverick dan India Today mengungkap bahwa kunci privat utama (master private keys) Binance tidak bocor. Peretas justru menyusup melalui laptop seorang insinyur DevOps yang terinfeksi, kemudian mengambil alih service container internal untuk menyamar sebagai layanan resmi yang berwenang mengajukan penarikan otomatis ke infrastruktur penandatanganan transaksi (signing infrastructure).
Namun, dalam pembaruan 30 Oktober, Co-CEO Binance Richard Teng mengklarifikasi bahwa terdapat titik penyusupan tambahan di luar laptop tersebut, sehingga serangan ini bukan sekadar penyalahgunaan akses satu teknisi.
I want to speak to you directly about what happened.
Bottom line – your money is safe, and we’re covering every loss.
Our initial investigation suggests this security incident may have started with a compromised DevOps engineer’s laptop. That gave an attacker access to a service container, where they submitted unauthorized withdrawal transactions.
To be clear: the attacker did not simply use one engineer’s permissions, and this was not a single “one-click” action. It involved a more complex attack process. Our investigation has not attributed responsibility to any individual.
So far, we have found no evidence of any wallet private key leak.
We’ll share a detailed technical post-mortem once the investigation is complete and every fact is verified – and publish an updated Proof of Reserves once remediation is complete.
What you need to know:
• Your funds are safe
• Binance will cover all losses from the SAFU fund and company funds
• Estimated total impact: ~$6.3B, with ~$3B frozen on-chain so far, in coordination with our blockchain partners
• No evidence of any wallet private key leak
• Deposits are unaffected and operating as normalWhat we’ve done:
• Temporarily suspended withdrawals while we complete a security revamp of the withdrawal service and its related addresses
• Revoked the affected address authorizations
• Engaged law enforcement and blockchain intelligence partners to trace and recover fundsOur team hasn’t stopped. We’re working closely with law enforcement to ensure the matter is handled appropriately – and I’ll share what I can, as soon as I can.
— Richard Teng (@_RichardTeng) October 30, 2026
Eksploitasi paling berbahaya terjadi di Ethereum melalui penyalahgunaan EIP-7702, fitur dari peningkatan protokol Pectra pada Mei 2025 yang memungkinkan dompet biasa mendelegasikan kendali eksekusinya kepada kontrak pintar.
BACA JUGA: 12 Pembaruan Glamsterdam Upgrade Ethereum yang Harus Kamu Tahu
Menurut analisis Penligent AI dan TRM Labs, peretas memanfaatkan aktivitas transaksi Binance 14 yang terus berjalan untuk menyiapkan 50 otorisasi pra-tanda tangan dengan nomor urut transaksi (nonce) berurutan.
Ketika salah satu otorisasi cocok dengan nonce aktif di jaringan, dompet Binance 14 langsung menjalankan kode berbahaya dan berubah menjadi alat penyapu dana otomatis (sweeper) yang dikendalikan peretas selama hampir empat jam4.
Lazarus Group Dibalik Aksi Peretasan Binance 2026
Lembaga intelijen blockchain Chainalysis, TRM Labs, dan Elliptic dengan tingkat keyakinan tinggi mengaitkan aksi peretasan Binance 2026 ini dengan TraderTraitor, kelompok peretas di bawah naungan Lazarus Group yang disponsori pemerintah Korea Utara.
Analisis on-chain Chainalysis dan detektif kripto ZachXBT menemukan bahwa dana curian Binance dicampurkan melalui THORChain dengan hasil peretasan Bitget senilai US$388 juta pada September 2026. Pola pencucian melalui ribuan transaksi berulang, transfer presisi 1 TRX, serta penggunaan pra-otorisasi juga menyerupai metode yang digunakan kelompok tersebut dalam kasus Bybit dan KelpDAO.
Update: Stolen funds from the $6.3B Binance exploit and $388M Bitget exploit were commingled at the same address 45 minutes ago, after arriving via THORChain.
This indicates the same actor is likely behind both incidents.
The Bitget exploit was attributed to DPRK-linked TraiderTraitor, which had overlap with other previous exploits such as Kelp DAO.
Commingling address:
0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7Bitget exploit context: https://t.co/6S31Kwc3HI
— ZachXBT (@zachxbt) October 30, 2026
Untuk menghindari pembekuan aset, peretas bergerak cepat menukar sekitar US$729 juta stablecoin curian dan meminjam likuiditas melalui protokol Aave guna mengumpulkan aset yang tidak dapat dibekukan secara terpusat.
Namun, penerbit stablecoin turut bergerak cepat. Tether, Circle, Ripple, dan pihak terkait World Liberty Financial membekukan aset senilai total sekitar US$2,7–3 miliar, termasuk US$1,77 miliar USDT, US$825 juta USDC, US$40,5 juta RLUSD, dan US$29 juta aset terkait World Liberty Financial.
Meski demikian, peretas tetap berhasil mengamankan sekitar US$3,2 miliar dalam bentuk 508.621 ETH dan 18.270 BTC ke dompet baru.
Respons Industri Terkait Aksi Peretasan Binance
Menghadapi krisis kepercayaan, Co-CEO Binance Richard Teng dan Yi He bersama pendiri perusahaan Changpeng Zhao (CZ) menegaskan bahwa seluruh dana pengguna tetap aman. Binance berkomitmen menanggung seluruh kerugian menggunakan dana darurat SAFU (Secure Asset Fund for Users) dan kas internal perusahaan.
Untuk merombak arsitektur penarikan, seluruh layanan penarikan dihentikan sementara selama sekitar 45–48 jam, dengan target beroperasi kembali pada 1 November 2026.
Namun, dana SAFU yang hanya memiliki 15.000 BTC senilai sekitar US$1,15 miliar diperkirakan hanya mampu menutup 18 persen dari kerugian kotor. Artinya, Binance perlu menggunakan miliaran dolar dari cadangan korporatnya untuk menutup kekurangan tersebut.
Para pakar keamanan siber menilai insiden peretasan Binance 2026 ini sebagai peringatan serius bagi tata kelola industri kripto. Ed Lewis dari firma RPC dalam pernyataannya di Fintech Magazine menekankan bahwa bursa tidak cukup hanya memperkuat pertahanan jaringan eksternal, tetapi juga harus merancang sistem dengan asumsi bahwa penyusup mungkin sudah berada di dalamnya. Enkripsi yang kuat sekalipun tidak akan efektif jika mekanisme otorisasi internal berhasil dimanipulasi untuk menyetujui transaksi palsu.
Senada dengan itu, CEO iSanctuary Johnathan Benton memperingatkan bahwa prioritas industri terhadap ekspansi cepat dibandingkan ketahanan infrastruktur internal akan terus membuka peluang bagi kejahatan terorganisir.
Dari sisi pemulihan aset, Alexander Shirtcliff dari Edwin Coe mengingatkan bahwa pembekuan aset on-chain senilai sekitar US$3 miliar oleh Tether dan Circle tidak otomatis berarti dana tersebut berhasil dikembalikan. Prosesnya masih berpotensi memicu sengketa kepemilikan lintas yurisdiksi.
Sementara itu, Daniel Tunkel dari firma yang sama menilai insiden ini sebagai ujian besar bagi ketahanan finansial bursa terpusat sekaligus bukti pentingnya pengawasan regulasi yang lebih kuat.
Disclaimer: Konten di Blockchainmedia.id hanya bersifat informatif, bukan nasihat investasi atau hukum. Segala keputusan finansial sepenuhnya tanggung jawab pembaca.