
Lazarus Group adalah unit peretas elit milik negara Korea Utara yang sejak 2017 telah mencuri aset kripto bernilai belasan miliar dolar AS, dan aksi terbarunya terhadap Binance pada 29 Oktober 2026 menjadi peretasan terbesar sepanjang sejarah.
Bayangkan sebuah perampokan yang selesai dalam 20 menit, menguras lebih dari US$6 miliar, dan dalangnya adalah sebuah negara. Ini bukan plot film aksi. Ini yang terjadi pada Binance di penghujung Oktober 2026, dan pelakunya adalah Lazarus Group. Kalau kamu tertarik dengan dunia kripto, kisah kelompok ini layak kamu ikuti. Yuk, pelajari selengkapnya di bawah ini!
20 Menit yang Mengguncang Industri Kripto
Pada 29 Oktober 2026 malam, industri keuangan global diguncang perampokan tunggal terbesar sepanjang sejarah. Bursa kripto terbesar di dunia, Binance, kehilangan aset digital senilai US$6,36 miliar (sekitar US$6,3 miliar) di sepuluh jaringan blockchain hanya dalam waktu sekitar 20 menit.
Melansir laman TRM Labs, investigasi forensik on-chain dari TRM Labs, Chainalysis, dan firma analitik Inggris Elliptic yang dilansir The Guardian dan Channel News Asia menunjuk satu dalang utama dengan keyakinan tinggi. Dalangnya adalah unit TraderTraitor, bagian dari Lazarus Group Korea Utara.
Angkanya sulit dibayangkan. Peretasan ini melampaui rekor Bybit (US$1,5 miliar pada Februari 2025) hingga lebih dari empat kali lipat. Para analis menyebutnya bukti nyata industrialisasi kejahatan siber yang dikelola langsung oleh negara untuk menopang rezim yang terisolasi secara geopolitik.
Profil Lazarus Group Korea Utara
Di komunitas intelijen siber dan publikasi resmi Cybersecurity and Infrastructure Security Agency (CISA), kelompok ini dilacak dengan banyak nama samaran. Kamu mungkin akan menemukan istilah APT38, BlueNoroff, Stardust Chollima, Hidden Cobra, hingga TraderTraitor. Semuanya merujuk pada ekosistem yang sama.
Yang membuat Lazarus Group berbeda dari peretas bayaran biasa adalah statusnya. Analisis TRM Labs menegaskan bahwa kelompok ini beroperasi langsung sebagai organ negara di bawah Biro Pengintaian Umum (Reconnaissance General Bureau atau RGB) milik militer Korea Utara. Di dalamnya ada Biro 121 dan Pusat Penelitian ke-110 yang bertugas mengembangkan malware khusus.
Dari Sabotase Politik ke Dompet Kripto
Awalnya, tujuan Lazarus Group bukan uang. Antara 2009 hingga 2014, mereka berfokus pada sabotase politik dan disrupsi, ditandai serangan Distributed Denial-of-Service (DDoS) serta peretasan destruktif terhadap Sony Pictures pada 2014.
Semuanya berubah ketika sanksi ekonomi internasional makin mencekik Pyongyang akibat uji coba nuklir. Mandat kelompok ini bergeser drastis, dari pembalasan politik menjadi pertahanan ekonomi.
Mereka sempat menyasar perbankan tradisional lewat sistem SWIFT, termasuk pencurian US$81 juta dari Bank Sentral Bangladesh pada 2016. Sejak 2017, mereka beralih secara agresif ke aset kripto. Transaksi blockchain yang lintas batas dan sistem keamanan bursa yang belum matang saat itu menjadikannya ladang perburuan yang sangat menguntungkan.
Uang Curian yang Membiayai Rudal
Peran Lazarus Group bagi Pyongyang jauh melampaui sekadar kejahatan. Laporan riset Henry Jackson Society mengungkapkan bahwa sepertiga dari total pendapatan pemerintah Korea Utara berasal dari skema mata uang kripto ilegal.
Dokumen intelijen yang dihimpun FalconFeeds menunjukkan gambaran yang lebih mengkhawatirkan. Hingga 50 persen pendanaan program rudal balistik dan pengembangan ICBM berbahan bakar padat Pyongyang dibiayai langsung dari hasil pencurian siber tersebut. Artinya, kripto yang dicuri dari bursa bisa berubah menjadi senjata.
Total Kerugian yang Terus Membengkak
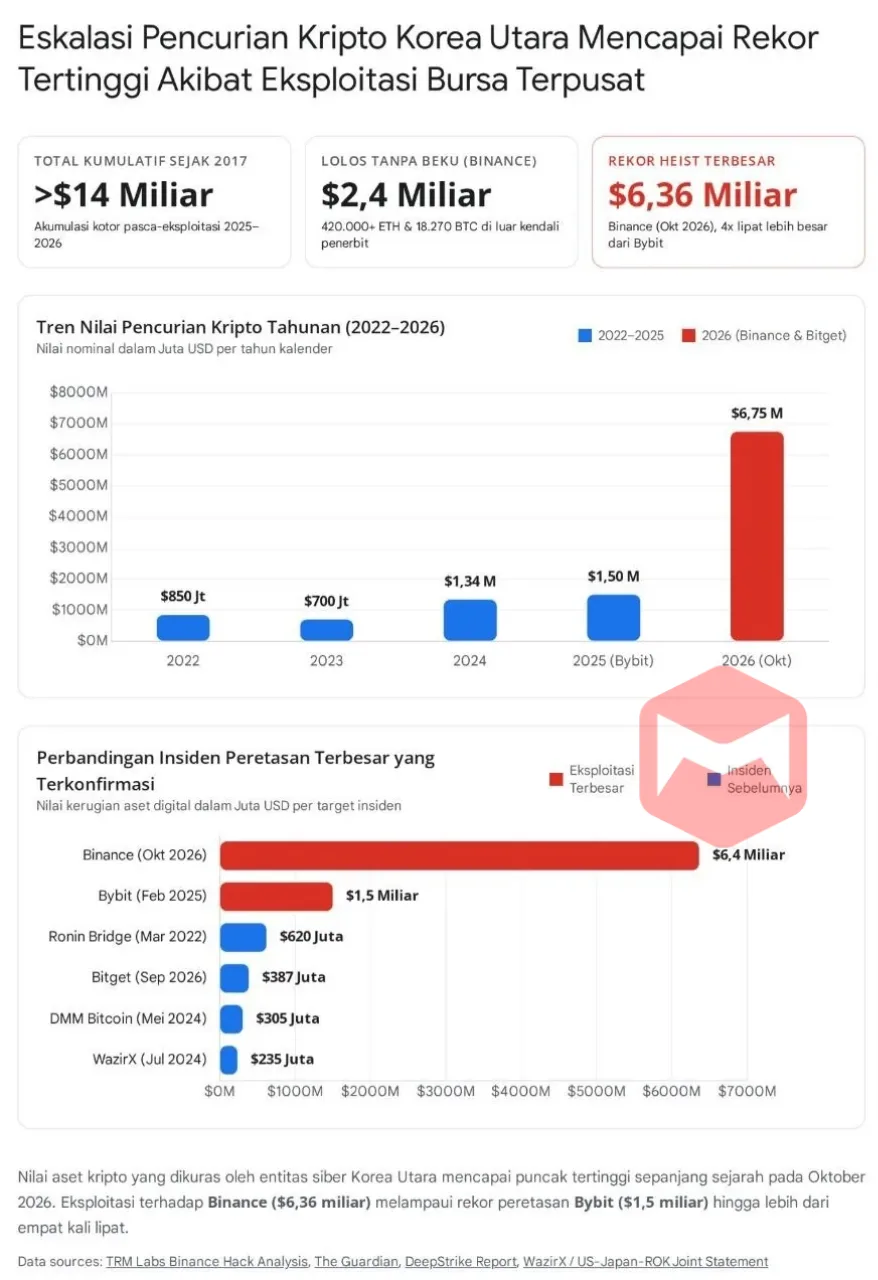
Berdasarkan pelacakan Chainalysis yang dikutip Ankura, operasi siber Korea Utara telah menguras lebih dari US$6 miliar aset kripto sejak 2017. Angka itu terus bertambah, dan serangan kelompok ini jauh lebih mematikan dibanding kelompok kriminal siber lainnya.
Sepanjang 2023, peretas yang terafiliasi dengan Pyongyang mencuri sekitar US$700 juta. Rata-rata kerugian per insiden mereka sepuluh kali lipat lebih besar dibanding pelaku peretasan lain.
Pada 2024, laporan Chainalysis dan pernyataan bersama pemerintah Amerika Serikat, Jepang, serta Korea Selatan yang dimuat WazirX mencatat pencurian US$1,34 miliar lewat 47 insiden terpisah. Angka itu menyumbang sekitar 35 persen dari total US$2,2 miliar dana kripto yang dicuri secara global.
Lonjakan terjadi pada 2025. Pembobolan Bybit senilai US$1,5 miliar mendorong total pencurian kripto global menembus US$3,4 miliar, menurut rangkuman BlockEden. Pada September 2026, unit TraderTraitor menguras sekitar US$351,6 juta hingga US$387 juta dari bursa Bitget, yang dilacak lewat investigasi AI Chainalysis. Lalu datang Binance. Setelah serangan 29 Oktober 2026, total kumulatif rampasan siber Pyongyang sejak 2017 melampaui US$14 miliar secara kotor.
Jejak Peretasan dari Tahun ke Tahun
Tabel berikut merangkum rentetan peretasan besar yang dikaitkan dengan Lazarus Group Korea Utara.
| Tahun | Target Utama | Estimasi Kerugian (USD) | Vektor Serangan dan Metode Eksploitasi |
| 2016 | Bank Sentral Bangladesh | US$81 Juta | Infiltrasi jaringan perbankan SWIFT dari upaya awal US$1 miliar |
| 2018 | Coincheck (Jepang) | US$530 Juta | Eksploitasi bursa terpusat oleh sub-unit Andariel untuk menghindari sanksi |
| 2022 | Ronin Bridge (Axie Infinity) | US$620 Juta | Pengambilalihan kunci validator jembatan lintas-rantai (bridge) |
| 2023 | Atomic Wallet dan Stake.com | US$141 Juta | Serangan phishing, kompromi rantai pasok, dan pencurian kunci privat |
| 2024 | DMM Bitcoin, WazirX, dan Upbit | US$590 Juta | Kompromi dompet kelolaan dan infrastruktur bursa di Asia |
| 2025 | Bybit (Singapura/Global) | US$1,5 Miliar | Phishing tim DevOps dan manipulasi otorisasi multi-signature cold storage |
| 2026 (Sep) | Bitget | US$387 Juta | Eksploitasi bursa terpusat yang dilacak menggunakan analitik AI |
| 2026 (Okt) | Binance (Global) | US$6,36 Miliar | Infiltrasi laptop engineer, akses kontainer layanan, dan delegasi sweeper EIP-7702 |
Ada strategi di balik daftar ini. Riset Chainalysis dan FalconFeeds mencatat bahwa protokol DeFi mulai memperketat audit kode kontrak pintar (smart contract) setelah peretasan Ronin Bridge. Lazarus Group menyesuaikan diri dan kembali mengincar bursa terpusat (Centralized Exchanges atau CEX), dengan mengeksploitasi celah operasional manusia dan infrastruktur penandatanganan dompet.
Membedah Perampokan Binance
Melansir laman TRM Labs dan BigGo Finance, pelaku menyedot sekitar US$6,36 miliar aset pengguna dalam jendela utama 20 menit mulai pukul 20:05 UTC. Dana itu tersebar di sepuluh jaringan blockchain.
Di jaringan Ethereum, dana yang dikuras mencapai US$3,79 miliar, terdiri dari 200.630 ETH serta 185 token lain, termasuk 1,875 miliar USDT, 823 juta USDC, dan 88,5 juta RLUSD. Di jaringan Bitcoin, pelaku mengambil 18.270 BTC senilai US$1,47 miliar. Sisanya mencakup 233,46 juta XRP dan 970.500 SOL senilai US$96 juta.
Respons industri cukup cepat. Penerbit stablecoin (Tether, Circle, Ripple, dan World Liberty Financial) bersama Arbitrum Security Council membekukan sekitar US$2,7 miliar hingga US$3 miliar aset on-chain. Binance juga berjanji menanggung seluruh kerugian pengguna lewat dana cadangan SAFU.
Meski begitu, peretas masih berhasil mengamankan lebih dari 420.000 ETH dan 18.270 BTC senilai sekitar US$2,4 miliar yang tidak dapat dibekukan oleh otoritas mana pun.
Senjata Pertama Lazarus Group Justru Mengincar Manusia, Bukan Kode
Sebagaimana diperingatkan dalam panduan gabungan FBI, CISA, dan Departemen Keuangan AS mengenai kampanye TraderTraitor serta Operation DreamJob, agen Korea Utara tidak langsung menyerang kode sistem. Mereka memburu para insinyur perangkat lunak dan eksekutif kripto lewat tawaran pekerjaan palsu di LinkedIn.
Laporan Hackread dan dokumen teknis CISA menjelaskan bahwa korban dibujuk mengunduh aplikasi perdagangan kripto berbasis open-source atau mengikuti wawancara kerja palsu. Keduanya menyisipkan malware lintas platform untuk mencuri kunci privat, seperti BeaverTail, AppleJeus, dan Manuscrypt.
Pada kasus Bybit 2025, laporan DeepStrike dan FalconFeeds mencatat bahwa peretas mengintai tim DevOps selama berbulan-bulan. Tujuannya memalsukan alur kerja multi-signature (multisig) pada penyimpanan dingin (cold storage).
Pada Binance, polanya berevolusi lebih ganas. Menurut CBS News, AML Intelligence, dan penjelasan Co-CEO Binance Richard Teng di The Guardian, pelaku tidak mencuri kunci privat secara konvensional. Mereka menyusupi laptop seorang engineer Binance untuk menembus kontainer layanan dan infrastruktur penandatanganan dompet panas (hot wallet).
Di jaringan Ethereum, peretas menyalahgunakan protokol delegasi EIP-7702 dengan 50 otorisasi pra-tanda tangan yang sudah disiapkan. Hasilnya, dompet panas Binance berubah menjadi kontrak penyapu otomatis (sweeper contract) yang terus menguras dana masuk. Mereka juga mengaktifkan mekanisme penghancuran diri (self-destruct) untuk menghapus jejak bagi perangkat forensik.
Hydra Pencucian Uang yang Tak Pernah Kehabisan Kepala
Mencuri baru separuh pekerjaan. Setelah dana dikuras, kekuatan kedua Lazarus Group bekerja lewat mesin pencucian uang lintas rantai yang sangat adaptif. Setiap kali penegak hukum menjatuhkan sanksi atau menutup layanan pengacak transaksi (mixer), mereka langsung bermigrasi ke infrastruktur baru, layaknya kepala Hydra.
Chainalysis dalam laporan tren pencucian uang kripto mendokumentasikan perpindahan mereka dari Tornado Cash ke Sinbad, lalu ke YoMix, Wasabi Wallet, dan protokol privasi Railgun. Namun, untuk menampung dana sebesar US$1,5 miliar dari Bybit dan US$6,36 miliar dari Binance, mixer tradisional tidak lagi memadai.
Analisis TRM Labs menemukan bahwa Lazarus menerapkan strategi “Flood the Zone” berkecepatan tinggi untuk berpacu melawan pemblokiran penerbit token. Saat membobol Binance, pelaku langsung menjual USDT hasil curian kepada market maker.
Mereka juga menjaminkan 60 juta USDT ke protokol pinjaman terdesentralisasi Aave untuk meminjam sekitar 19.760 ETH (senilai US$44 juta), sebelum Tether dan Circle sempat membekukan sisa stablecoin mereka.
Aset asli (native) yang kebal pembekuan, seperti ETH dan BTC, kemudian dipecah otomatis melintasi berbagai jembatan jaringan (cross-chain bridges) seperti Avalanche, Solana, dan Binance Smart Chain. Di tahap akhir, dana dikonversi kembali menjadi USDT di jaringan Tron, lalu dicairkan lewat pialang bawah tanah (Over-The-Counter atau OTC) di Tiongkok serta sindikat pencucian uang Asia Tenggara seperti Huione Group di Kamboja.
Kebal Hukum karena Dilindungi Negara
Faktor penguat terakhir mungkin yang paling menentukan. Peretas kriminal biasa harus menjaga anonimitas sempurna agar tidak ditangkap polisi internasional. Operator Lazarus Group tidak punya beban itu.
Kajian Journal of Futures Studies dan TRM Labs menyoroti bahwa agen Lazarus beroperasi dari dalam wilayah Korea Utara atau negara ketiga yang bersahabat, di bawah perlindungan penuh negara. Tanpa risiko ekstradisi, mereka bisa mengorbankan kerahasiaan demi kecepatan. Perangkat lunak otomatis mereka gunakan untuk mendahului upaya pemblokiran dana oleh tim kepatuhan bursa.
Pelajaran bagi Masa Depan Keamanan Kripto
Rentetan perampokan Lazarus Group membuktikan satu hal penting. Keamanan ekosistem Web3 tidak lagi ditentukan hanya oleh ketahanan kode kontrak pintar, tetapi juga oleh ketahanan operasional manusia dan arsitektur otorisasi di balik layar.
Selama rezim Pyongyang masih mengandalkan pencurian aset digital sebagai urat nadi ekonomi dan militernya, perlombaan antara forensik berbasis kecerdasan buatan (AI) dan infiltrasi siber yang disponsori negara akan terus berlanjut. Kondisi ini memaksa seluruh institusi kripto global menerapkan segmentasi hak akses dan verifikasi transaksi tanpa kompromi.
Siap Jadi Pengguna Kripto yang Lebih Waspada?
Kisah Lazarus Group Korea Utara memang menegangkan, tapi juga memberi kamu bekal berharga. Kelompok ini mengubah pencurian kripto menjadi operasi negara, mulai dari tawaran kerja palsu di LinkedIn sampai pencucian dana lintas jaringan dalam hitungan menit.
Total rampasannya sejak 2017 sudah melampaui US$14 miliar, dengan Binance sebagai target terbesar. Kekuatannya bertumpu pada rekayasa sosial, mesin pencucian uang yang adaptif, dan perlindungan negara yang membuatnya kebal hukum.
Mau belajar crypto dan blockchain lebih lanjut? Yuk, pelajari selengkapnya hanya di Blockchain Media Indonesia! [msn]
Disclaimer: Konten di Blockchainmedia.id hanya bersifat informatif, bukan nasihat investasi atau hukum. Segala keputusan finansial sepenuhnya tanggung jawab pembaca.