
Launchpad memecoin Binance Chain dihack setelah situs resmi Flap.sh dibajak lewat serangan DNS hijacking dan dialihkan ke situs palsu yang bisa menguras dompet kripto penggunanya.
Kabar ini muncul hanya beberapa hari setelah dunia kripto dikejutkan oleh peretasan Binance. Kalau kamu sering mencoba token baru di BNB Chain, insiden ini penting untuk kamu pahami sekarang.
BACA JUGA: Setelah Melacak Peretas Binance, Chainalysis Dihack!
Launchpad Memecoin Binance Chain Dihack
Melansir laman X resmi Flap, pengumuman keamanan dirilis pada pukul 09.13 WIB, 31 Oktober 2026. Tim Flap menyebut situs resminya, flap.sh, terkena pembajakan DNS dan diarahkan ke situs yang tidak sah.
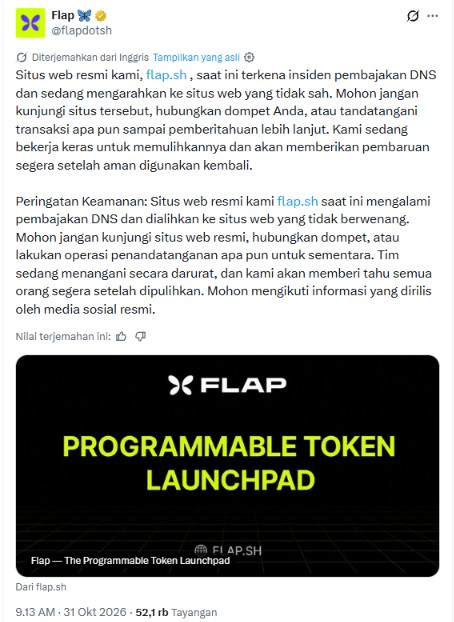
Mereka meminta pengguna tidak mengunjungi situs itu, tidak menghubungkan dompet, dan tidak menandatangani transaksi apa pun sampai ada kabar lanjutan. Tim juga menyatakan sedang bekerja memulihkan situs dan akan memberi tahu pengguna lewat kanal resmi begitu situs aman dipakai lagi.
Flap juga meminta pengguna untuk sementara tidak mengunjungi situs resmi, menghubungkan dompet, atau melakukan operasi penandatanganan apa pun.
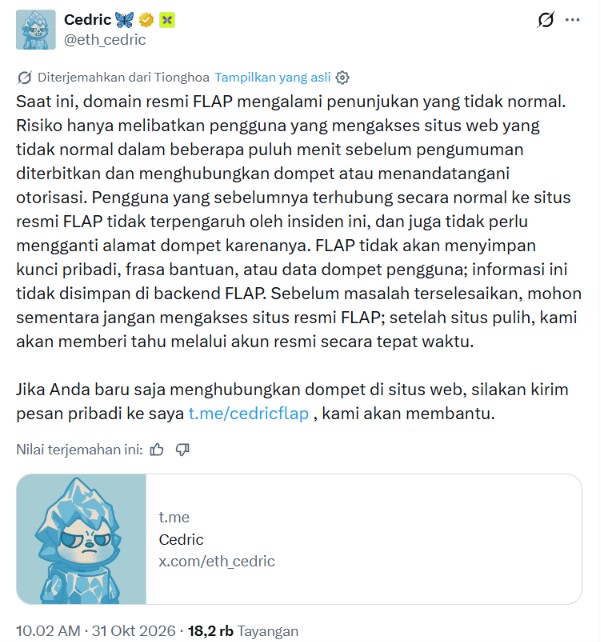
Pendiri Flap kemudian memberi penjelasan tambahan. Melansir laman resmi pribadinya, risiko keamanan hanya dialami pengguna yang membuka situs tidak wajar itu lalu menghubungkan dompet atau menandatangani otorisasi sesaat sebelum pengumuman.
Ia juga menegaskan bahwa Flap tidak menyimpan private key, frasa mnemonik, maupun data dompet pengguna di backend-nya. Menurutnya, pengguna yang sebelumnya terhubung ke situs resmi secara normal tidak terdampak dan tidak perlu mengganti alamat dompet.
Apa Itu Flap.sh dan Kenapa Platformnya Penting?
Flap adalah platform peluncuran token, atau launchpad, yang memungkinkan siapa saja membuat dan memperdagangkan token baru tanpa perlu menulis kode. Peluncuran memecoin di platform ini akan melewati fase bonding curve sebelum “lulus” ke PancakeSwap V3. Bonding curve sederhananya adalah rumus otomatis yang menentukan harga token saat belum punya pasar di bursa terdesentralisasi.
Flap tidak lagi sekadar peluncur memecoin biasa. Melansir The Defiant, Flap meluncur pada Juni 2024 dan menyebut dirinya launchpad token yang dapat diprogram. Kreator bisa memilih modul seperti pajak token atau skema hadiah, dan platform ini sudah merambah jaringan lain seperti Robinhood Chain dan X Layer.
Pada 1 Agustus 2026, Flap bahkan mencatat pendapatan harian US$1,18 juta dan melampaui Pump.fun untuk pertama kalinya, menurut DefiLlama. Karena itu, insiden ini tidak bisa dianggap remeh.
BACA JUGA: 5 Launchpad Meme Coin di Robinhood Chain yang Menarik Dicoba
Bagaimana Launchpad Memecoin Binance Chain Ini Dihack?
Teknik utamanya adalah DNS hijacking. DNS bisa kamu bayangkan sebagai buku telepon internet yang menerjemahkan nama situs seperti flap.sh menjadi alamat server. DNS hijacking adalah tindakan membelokkan proses resolusi kueri DNS. Akibatnya, kamu mengetik alamat yang benar, tetapi browser membawamu ke server milik penyerang.
Pengguna X bernama Liquidated lebih dulu mengaku curiga flap.sh diretas, dengan alamat mencurigakan yang menguras BNB lewat halaman koneksi dompet palsu. Analis blue lalu menemukan beberapa kejanggalan. Situs memakai sertifikat TLS yang baru diterbitkan, dan hasil DNS-nya berbeda dari resolver Google dan Cloudflare. Setelah dompet terhubung, halaman palsu itu menampilkan pesan seperti “silakan coba lagi” untuk mengelabui korban.
DO NOT LAUNCH ON https://t.co/jaX0gVEULT RIGHT NOW https://t.co/iaW8EJGCc2
— liquidated (Dev Arc) (@liquidated0x) October 31, 2026
Di sisi lain, perusahaan keamanan Blockaid memberi peringatan serupa. Melansir TokenPost, Blockaid menyebut serangan front-end aktif yang terkait toolkit StepDrainer, dengan skrip berbahaya disisipkan ke situs yang diincar. Pengguna yang memilih opsi sambung dompet bisa diarahkan ke halaman pencuri aset. Selain Flap, Kintsu dan StonkBrokers juga masuk dalam peringatan itu.
Belum ada penjelasan resmi tentang bagaimana pelaku bisa mengambil alih DNS Flap, dan belum ada angka kerugian yang dikonfirmasi. Belum pasti juga apakah laporan DNS hijacking dan laporan skrip berbahaya itu berasal dari mekanisme yang persis sama. Namun keduanya sama-sama menyasar tampilan depan situs, bukan smart contract-nya.
Apa yang Harus Kamu Lakukan Sekarang?
Langkah pertama paling sederhana, jangan buka flap.sh, jangan hubungkan dompet, dan jangan tanda tangani transaksi apa pun sampai Flap mengumumkan situs sudah pulih lewat akun resminya. Jangan klik tautan Flap dari pesan pribadi, grup, atau iklan, karena penipu biasanya ikut memanfaatkan momen seperti ini.
Kalau kamu sempat menghubungkan dompet atau menandatangani sesuatu di situs itu pagi ini, anggap dompetmu berisiko. Cabut izin (approval) token lewat alat pengecek izin seperti Revoke.cash, lalu pindahkan sisa aset ke dompet baru yang frasa pemulihannya belum pernah kamu masukkan ke tempat mana pun.
Pendiri Flap juga menyatakan pengguna yang baru saja menghubungkan dompet di situs abnormal itu bisa menghubunginya lewat pesan pribadi. Pastikan kamu hanya menghubungi akun resminya yang terverifikasi, bukan akun yang mengaku sebagai tim bantuan.
Rentetan Peretasan Setelah Binance
Insiden Flap menambah daftar panjang kasus keamanan di dunia kripto yang terjadi hampir berurutan. Kasus yang paling besar adalah peretasan Binance pada 29 sampai 30 Oktober 2026.
Binance memperkirakan dampak finansialnya sekitar 6,3 miliar dolar AS, dengan dugaan awal berasal dari laptop seorang insinyur DevOps yang disusupi. Chainalysis menyatakan keyakinan tinggi bahwa Korea Utara lewat Lazarus Groupnya berada di balik serangan itu. Binance menyatakan akan menutup seluruh kerugian pengguna dan telah membekukan sekitar 3 miliar dolar AS aset terdampak.
Peretasan Binance adalah insiden terbaru dalam rangkaian kasus keamanan siber bulan Oktober ini, dengan penggunaan AI untuk menemukan celah banyak disebut sebagai penyebab.
Sejauh ini belum ada bukti kasus Flap terhubung dengan peretasan Binance. Pola serangannya juga berbeda, sebab Binance dibobol lewat infrastruktur internalnya, sedangkan Flap lewat situs depannya. Meski begitu, pesannya sama, penyerang mencari titik terlemah, dan bagi pengguna biasa titik itu sering kali adalah tautan yang kurang diperhatikan.
BACA JUGA: Kronologi Lengkap Peretasan Binance 2026: Lebih dari Rp100 Triliun Raib dalam 4 Jam!
Bagaimana Kamu Bisa Tetap Aman Setelah Launchpad Memecoin Binance Chain Dihack?
Singkatnya, launchpad memecoin Binance Chain dihack karena DNS situs resmi Flap.sh dibajak dan diarahkan ke situs palsu. Kamu cukup menghindari situs itu, tidak menghubungkan dompet atau menandatangani transaksi, mencabut izin bila sudah terlanjur terhubung, dan menunggu kabar resmi dari tim Flap.
Kebiasaan seperti memeriksa alamat situs, menyimpan bookmark resmi, dan memakai dompet terpisah untuk bereksperimen akan sangat membantu ke depannya.
Mau belajar crypto dan blockchain lebih lanjut? Yuk, pelajari selengkapnya hanya di Blockchain Media Indonesia! [msn]
Disclaimer: Konten di Blockchainmedia.id hanya bersifat informatif, bukan nasihat investasi atau hukum. Segala keputusan finansial sepenuhnya tanggung jawab pembaca.